
Blog
Aktuelle Artikel, Tipps und Best Practices rund um ISO-Zertifizierung und Informationssicherheit.
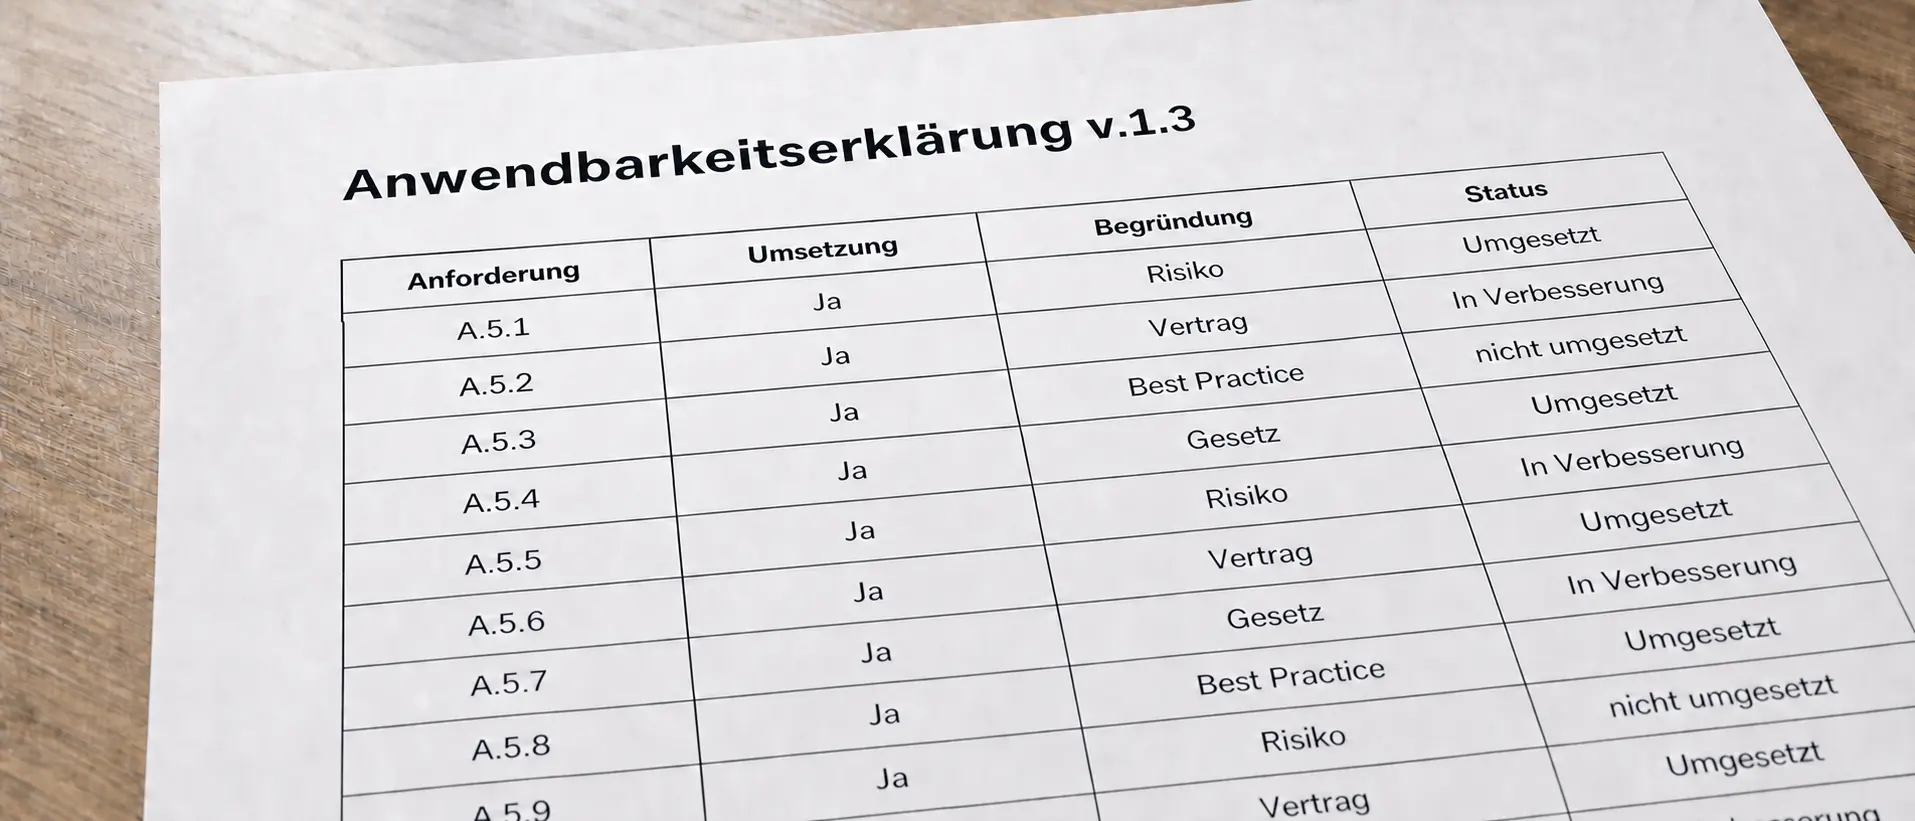
Statement of Applicability: Was gehört in die Anwendbarkeitserklärung?
Das Statement of Applicability – auf Deutsch Anwendbarkeitserklärung und kurz SoA – ist ein Pflichtdokument nach ISO 27001. Wir erklären, was hineingehört und worauf Auditoren achten.
ISO 27001 Richtlinien: Welche Sie wirklich brauchen
Die ISO 27001 verlang „Richtlinien“ für Informationssicherheit – wir erklären, was darunter zu verstehen ist.
ISO 27001 Software: Brauchen Sie ein spezielles Tool?
Benötigt man für die Umsetzung eines ISO 27001 ISMS wirklich Spezialsoftware? Und wenn ja, dann welche? Oder kommt man mit dem eigenen „Fuhrpark“ aus? Wir klären das einmal für Sie.
GRC-Software: Wann sie sinnvoll ist und wann nicht
Business Continuity Management ist ein nicht ganz einfaches Thema. Wir erklären es mal am Beispiel der Kaffeemaschine. Wie das funktionieren soll, erfahren Sie in unserem Artikel.
Informationssicherheitsleitlinie: Was sie ist und was hineingehört
Die Informationssicherheitsleitlinie ist so eine Art „Grundgesetz“ jedes ISMS. War darin sinnvollerweise enthalten sein sollte, finden Sie in diesem Artikel.
ISO 27001 Informationssicherheitspolitik: Was wirklich rein muss
Die Informationssicherheitspolitik ist eine wesentliche Stellschraube in Ihrem ISMS. Sie ist eine Art „Grungesetz“: eine Selbstverpflichtung und eine Absichtserklärung. Hier erfahren Sie, was hinein gehört.
TISAX®-Kosten: Wo sie wirklich entstehen
Beim Start eines ISO 27001-Projekts kommt schnell die Frage auf: Welche Dokumente braucht man denn da? Wir geben hier einen Überblick.
ISO 27001 – welche Dokumente braucht man wirklich?
Welche Dokumente braucht man für ISO 27001 wirklich? Wir zeigen den Pflichtkern, sinnvolle zusätzliche Unterlagen und typische Ursachen unnötiger Bürokratie.
ISO 27001 ist ein Projekt: Warum das entscheidend ist
Der Weg zu einer ISO 27001-Zertifizieruing ist ein Projekt – daher sollten Sie auf ein paar wichtige Dinge achten. Wir gehen diese zusammen mit Ihnen durch.