
Blog
Aktuelle Artikel, Tipps und Best Practices rund um ISO-Zertifizierung und Informationssicherheit — hier nach Datum sortiert. Wenn Sie zu einer bestimmten Frage lesen wollen, führt Sie die Themenübersicht schneller ans Ziel.
NIS-2-Vorfall melden: So funktioniert die Meldekette
Freitag, 16:40 Uhr: Ein schwerer Sicherheitsvorfall läuft, die Faktenlage ist dünn und plötzlich tickt die Meldefrist. So organisieren Sie die NIS-2-Meldekette parallel zur technischen Vorfallbehandlung.
NIS-2: Zugriffskontrolle: Wer darf was – und warum?
Identity and Access Management ist ein zentraler Bestandteil der NIS-2 Richtlinie. Warum? Weil sehr viele Angriffe ausnutzen, dass viel zu großzügig Zugänge zu Systemen vergeben worden sind. Erfahren Sie hier mehr.
Backup-Management: So vermeiden Sie Datenverlust wirklich
Ein Backup ist erst dann belastbar, wenn die Wiederherstellung funktioniert. Wir zeigen, wie Sie Daten priorisieren, Sicherungen schützen und Restore-Tests organisieren.
NIS-2 und Lieferanten: Risiken vermeiden
Sicherlich hat Ihr Unternehmen auch Lieferanten: Mineralwasser, Kaffee, usw. Was soll daran riskant sein? Nichts. Aber nutzen Sie auch Cloud-Tools? Die Dienste eines Rechenzentrums? Einen IT-Servicepartner? Aha. Dachten wir uns schon. Mal überlegt, was die alles anstellen könnten mit Ihren Daten? Löschen? Veröffentlichen? Verfälschen? Hier entlang bitte.
BCM: im Notfall weitermachen! Was NIS-2 wirklich verlangt
Business Continuity Management – eine weitere Anforderung aus NIS-2 – fordert, dass in Unternehmen auch in bestimmten Notfallsituationen ihren Betrieb aufrecht erhalten können. Wir zeigen, was dahinter steckt.
NIS-2-Risikomanagement: So funktioniert es
Mit NIS-2 kommt die Anforderung, ein auf Informationssicherheit bezogenes Risikomanagement im Unternehmen aufzubauen. Aber wie geht das? Wir zeigen es.
NIS-2 einfach ignorieren? Warum das keine gute Idee ist
NIS-2 zu ignorieren ist nur dann vernünftig, wenn Sie belastbar geprüft haben, dass Ihr Unternehmen nicht betroffen ist. Andernfalls wird Aufschieben schnell riskant.
Was ist NIS-2? Einfach erklärt für Unternehmen
NIS-2 ist eine Richtlinie der EU, die zur Stärkung der Cybersecurity beitragen soll. Viele Unternehmen müssen sich danach richten. Wir zeigen, worum es geht.
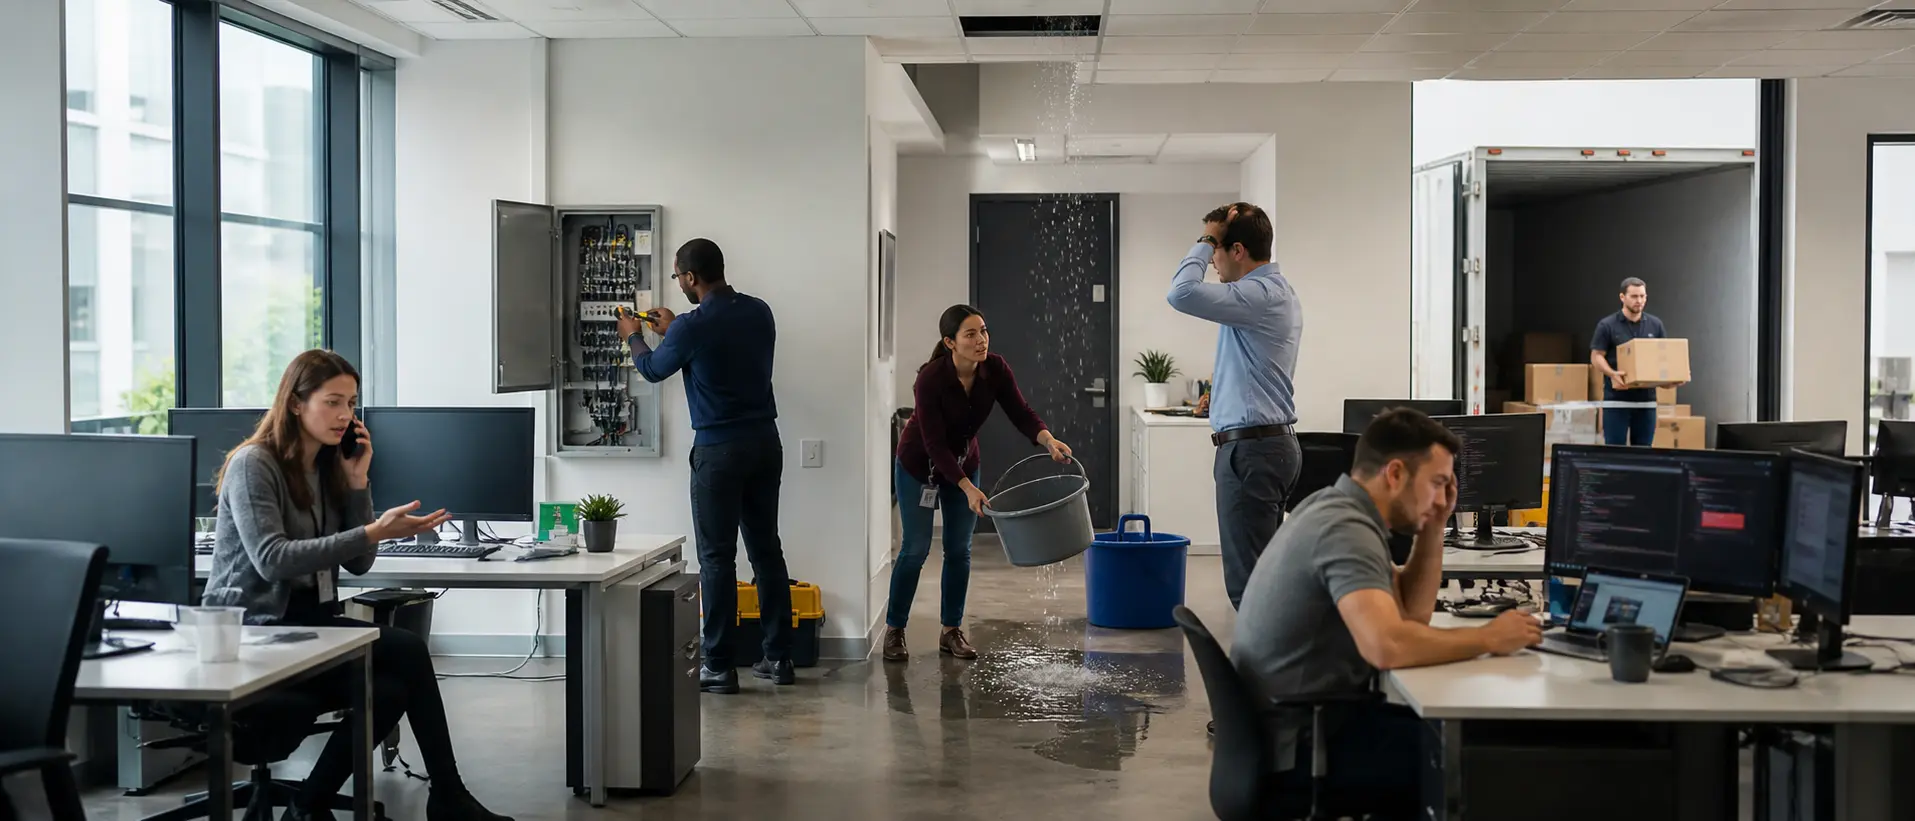
NIS-2: All-Gefahren-Ansatz? – Was müssen Sie tun
NIS-2 enthält einen All-Gefahren-Ansatz. Technisches Wortungetüm. Schlimm. Wir erklären das mal in einfach.