
Blog
Aktuelle Artikel, Tipps und Best Practices rund um ISO-Zertifizierung und Informationssicherheit — hier nach Datum sortiert. Wenn Sie zu einer bestimmten Frage lesen wollen, führt Sie die Themenübersicht schneller ans Ziel.
ISO 27001: Geistige Eigentumsrechte richtig regeln
Lizenzen und Urheberrechte – was hat das mit ISO 27001 zu tun? Wir klären mal auf!
Softwareentwicklung: So bauen Sie Sicherheit in den Code ein
Softwaresicherheit ist ein wichtiges Thema – aber wie geht man es an und worauf ist zu achten? Wir bringen Licht ins Dunkle.
SOC 2 vs. ISO 27001: Was passt besser zu Ihrem Unternehmen?
Im Kontext von ISO 27001 kommt auch immer wieder das Thema „SOC 2“ hoch – worum handelt es sich da?
CWE – CVE – CVSS: Was ist der Unterschied?
Wenn es um das Thema Schwachstellen geht, spielen die Begriffe CWE, CVE und CVSS eine tragende Rolle. Wir erklären, worum es geht.
Cloud-Security: So wählen und steuern Sie Cloud-Dienste sicher
Clouddienste sind nicht mehr wegzudenken. Aber wie wählt man unter Sicherheitsgesichtspunkten die richtigen aus? Wir geben praktische Tipps.
Logging & Monitoring: Vorfälle erkennen bevor es zu spät ist
Logging und Monitoring ist ein wesentlicher Bestandteil einer Sicherheitsstrategie. Wir erkären, was gemeint ist.
Netzwerksicherheit: So sichern Sie Netze wirklich ab
Netzwerke sind das Einfallstor für Angriffe aller Art. Wir erklären, woran man denken sollte beim Absichern.
ISO 27001: Nicht-elektronische Datenträger sicher entsorgen
ISO 27001 verlangt die sichere Entsorgung von Datenträgern. Da denkt man zunächst einmal an „elektronische Datenträger“. Aber nicht nur die sind gemeint. Viele Unternehmen haben auch bspw. Papier oder Backup-Bänder. Auch diese Medien fallen darunter. Wir erklären, wie diese entsorgt werden können.
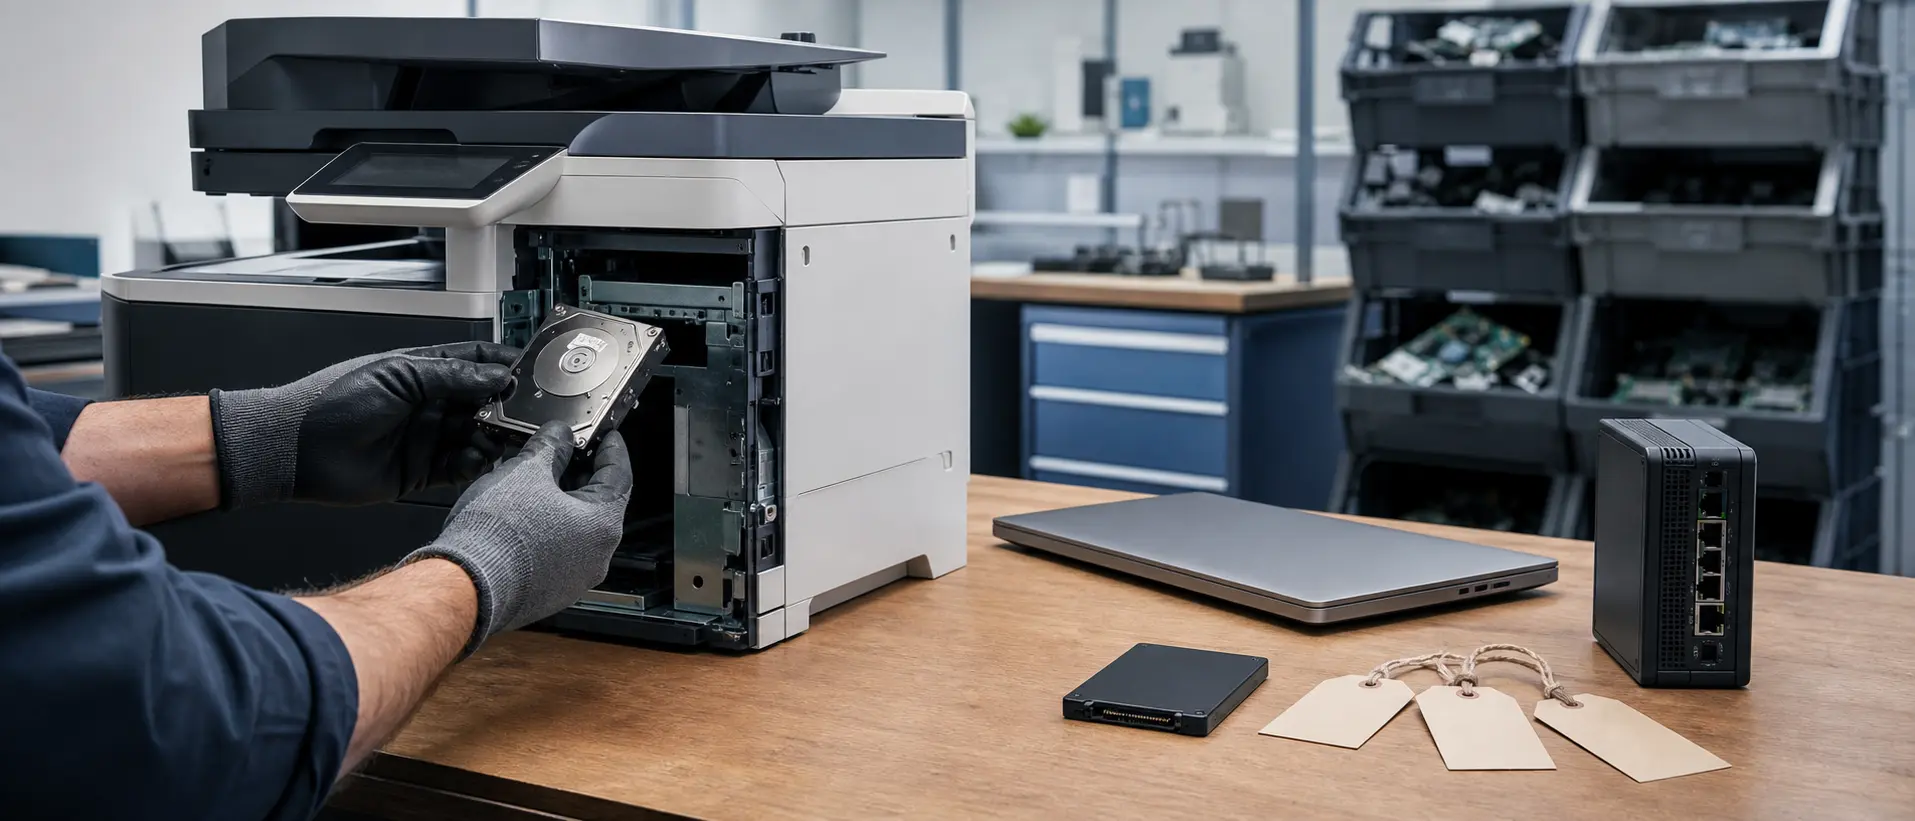
ISO 27001 A.7.14: Geräte sicher entsorgen oder wiederverwenden
Ein alter Drucker kann Scans, Adressbücher und Zugangsdaten mitnehmen. A.7.14 sorgt dafür, dass gebrauchte Geräte nicht zur Firmenchronik werden.