Kundenbeziehungen sichern
Erfüllen Sie die geforderte Zertifizierungsvoraussetzung für die weitere Zusammenarbeit.
ISO 27001 für IT-Dienstleister und Softwareunternehmen
Das ändern wir. Innerhalb von 3 bis 6 Monaten.
Erfüllen Sie die Sicherheitsanforderungen Ihrer Kunden und schaffen Sie so die Voraussetzung für neue Aufträge. Wir unterstützen Sie beim Aufbau Ihres ISMS, erstellen die vereinbarten Unterlagen und bereiten Sie auf das Audit vor.
Im kostenlosen Quick-Check klären wir:
Kostenloser Quick-Check · 30 Minuten · persönlich · unverbindlich
Terminwahl über Calendly
Aus veröffentlichten einfachISO-Kundenprojekten
IT-Dienstleistung ISO 27001 unter Kundendruck.
Cloud-Beratung Ein Projekt mit klarer Frist.
B2B-SaaS Umsetzung mit festem Rhythmus.
E-Commerce Zertifizierung im Tagesgeschäft.
Softwareentwicklung Kundenanforderungen erfüllen.
Systemhaus Klare Prozesse und Sicherheit.
Wenn der Nachweis über den Auftrag entscheidet
Ihr Angebot passt. Aber Ihr Kunde verlangt ISO 27001. Dann kann ein fehlender Nachweis zum Hindernis für die Zusammenarbeit werden.
Das kann es bedeuten
Die Auftragsvergabe verzögert sich. Oder Ihr Kunde entscheidet sich für einen anderen Anbieter.
Die Lösung: Informationssicherheit nachweisen
Ein unabhängig geprüftes Managementsystem (ISMS) macht Ihre Informationssicherheit nachvollziehbar – für Kunden, Einkauf und Geschäftspartner.
ISO 27001
Sicherheit, die Sie nachweisen können.
Wir begleiten den Aufbau Ihres Informationssicherheits-Managementsystems (ISMS). Eine unabhängige Zertifizierungsstelle prüft und zertifiziert.
Erfüllen Sie die geforderte Zertifizierungsvoraussetzung für die weitere Zusammenarbeit.
Schaffen Sie die Voraussetzung für Ausschreibungen und Neukunden, die ISO 27001 verlangen.
Wir bringen Struktur und Vorlagen mit und übernehmen auf Wunsch die vereinbarte Ausarbeitung. Ihr Team entscheidet und setzt Maßnahmen um.
30 Minuten · kostenlos · unverbindlich
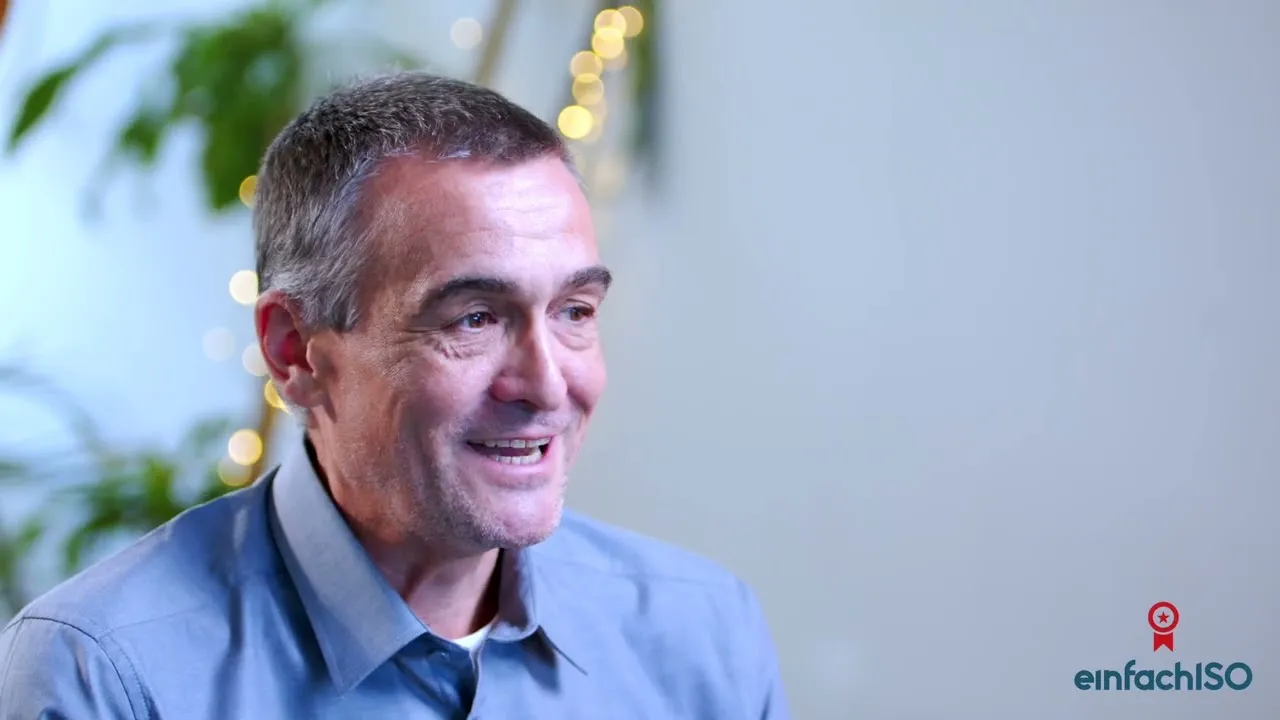
Kundenbeispiel · ATIX AG
ATIX unterstützt Unternehmen bei Linux, Open Source und IT-Automatisierung. Große Kunden erwarten dabei nachweisbare Standards – auch von ihren Dienstleistern.
Thomas Merz Vorstand · ATIX AG
6 Monate
bis zur ISO-27001-Zertifizierung im beschriebenen ATIX-Projekt.
Je nach Ausgangslage, verfügbaren Kapazitäten und Auditterminen kann es auch schneller gehen. Die sechs Monate beschreiben dieses Kundenprojekt; Ihren Zeitplan stimmen wir individuell ab.
Erfahrungen aus erster Hand
Hören Sie selbst, was für unsere Kunden den Unterschied gemacht hat.
Die gewonnene Ausschreibung brachte eine Frist mit: ein Jahr bis zum Zertifikat. Die Cloud-Beratung aus Stuhr führte ISO 9001 und ISO 27001 zusammen und hielt sie.
Der erste Anlauf im eigenen Haus band fast zwei Jahre lang Personal, ohne zum Zertifikat zu führen. Der zweite dauerte keine sechs Monate — seitdem bietet die Berliner Agentur dort mit, wo ISO 27001 Muss-Kriterium ist.
Ohne Zertifikat blieb die Chemnitzer Digitalagentur von Ausschreibungen ausgeschlossen. ISO 9001 und ISO 27001 liefen danach parallel — fertig in unter sechs Monaten.
Kundenvideo ansehen
Kunden aus regulierten Branchen verlangten einen zertifizierten Dienstleister. Aus den vorhandenen IT-Service-Prozessen wurde in einem Jahr ein ISMS, das an allen Standorten gilt.
Die Interviews laufen hier auf der Seite. Erst Ihr Klick lädt das Video von YouTube — vorher wird keine Verbindung dorthin aufgebaut.
30 Minuten · kostenlos · unverbindlich
Vom Start zum Nachweis
3–6 Monate als Orientierung
Wir prüfen die Lücken und legen Prioritäten, Umfang und Zieltermin fest.
Ihr Einstieg Ein gemeinsamer Kickoff-Termin
Wir erarbeiten Prozesse und Dokumentation. Ihr Team liefert Input und gibt die Ergebnisse frei.
Ihre Mitarbeit Etwa 1–2 Personentage pro Woche
Wir bereiten Sie auf das Audit vor. Eine unabhängige Zertifizierungsstelle prüft und zertifiziert.
Ihr Abschluss Teilnahme an den Audits
Beispielhafter Zeit- und Aufwandsrahmen. Ihr konkreter Plan hängt von Ihrer Ausgangslage, den verfügbaren Kapazitäten und den Auditterminen ab.
Ihr Gesprächsergebnis
Wir sprechen über Ihr Ziel, die Anforderungen Ihrer Kunden und das, was Sie bisher vorbereitet haben. Auf Basis Ihrer Angaben geben wir Ihnen eine erste Orientierung zu möglichen nächsten Schritten und erklären, welche Informationen für eine belastbare Planung noch fehlen. Kostenlos, unverbindlich und ehrlich.
Bestandsaufnahme: Wie sieht es aktuell bei Ihnen aus? Ist ISO 27001 überhaupt sinnvoll für Sie? Wir klären das.
Sie erfahren, wovon Zeitbedarf und Kosten abhängen und sprechen über einen realistischen Zeitplan inklusive Budgetspanne.
Sie erhalten eine erste fachliche Einschätzung und entscheiden, ob wir danach weiter zusammenarbeiten.
Erste Orientierung anhand Ihrer Angaben. Eine Unterlagenprüfung, verbindliche Aufwandsschätzung und Feststellung der Zertifizierungsreife sind nicht Teil des kostenlosen Gesprächs.
Gut zu wissen
Im kostenlosen Quick-Check klären wir Ihre offenen Punkte — persönlich und ohne Verpflichtung.
30 Minuten · kostenlos · unverbindlich