
Sind Sie Rechenzentrumsdiensteanbieter gemäß EU 2024/2690?

Von Joachim Reinke
Gründer & Geschäftsführer
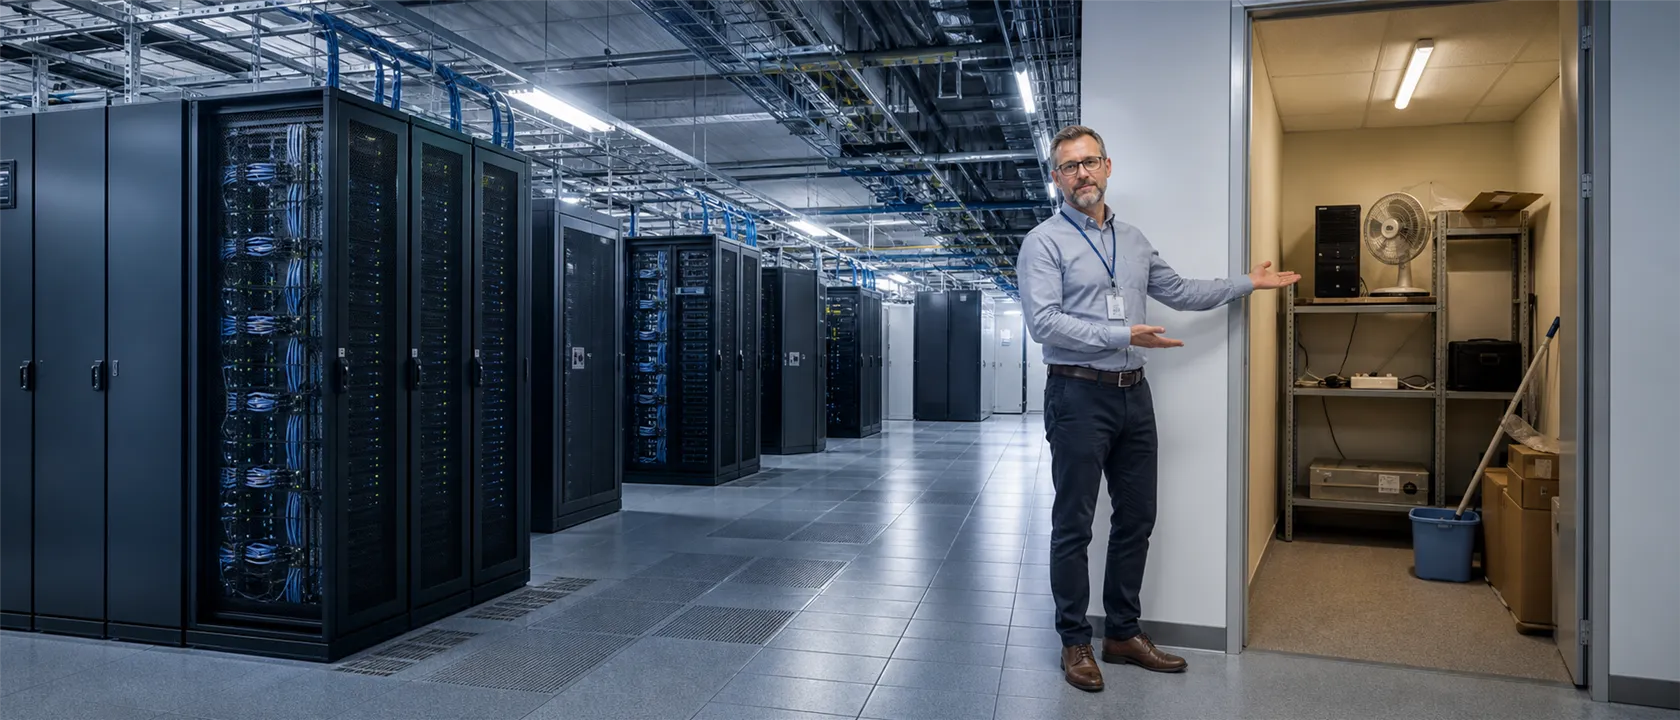
„Wir haben im Keller einen abschließbaren Raum, drei Serverschränke und sogar eine Klimaanlage. Dann sind wir jetzt wohl Rechenzentrumsdiensteanbieter.“
Nein. Sonst wäre jedes Unternehmen mit einem ambitioniert ausgebauten Abstellraum plötzlich Betreiber eines Rechenzentrumsdienstes. Ein eigener Technikraum macht Sie ebenso wenig zum Rechenzentrumsdiensteanbieter wie die Firmenküche zum Restaurantbetrieb.
Umgekehrt hilft die Ausrede „Wir vermieten doch nur ein bisschen Fläche und Strom“ nicht unbedingt weiter. Wenn die Fläche eigens für IT- und Netzausrüstung gebaut wurde, Sie Stromversorgung, Kühlung, Verbindung, Zutritt und Betriebsumgebung bereitstellen und Kunden dort ihre Systeme betreiben, klingt das schon sehr deutlich nach Rechenzentrumsdienst.
Die Einordnung hängt also nicht am Schild an der Tür. Sie hängt daran, welche Leistung die konkrete juristische Person tatsächlich anbietet.
Die kurze Antwort
Artikel 6 Nummer 31 der NIS-2-Richtlinie – Richtlinie (EU) 2022/2555 definiert einen Rechenzentrumsdienst als einen Dienst, mit dem spezielle Strukturen oder Gruppen von Strukturen bereitgestellt werden. Sie dienen der zentralen Unterbringung, Verbindung und dem Betrieb von IT- und Netzausrüstungen für Datenspeicherung, Datenverarbeitung und Datentransport. Dazu gehören auch Anlagen und Infrastrukturen für Leistungsverteilung und Umgebungskontrolle.
In normalem Deutsch: Ein Rechenzentrum stellt nicht einfach vier Wände hin. Es stellt eine für IT-Betrieb geschaffene Betriebsumgebung bereit – typischerweise mit Strom, Kühlung, physischem Schutz und Netzanbindung.
Erwägungsgrund 35 derselben Richtlinie macht außerdem eine wichtige Ausnahme klar: Interne Rechenzentren, die einem Unternehmen gehören und von ihm ausschließlich für eigene Zwecke betrieben werden, sollen nicht unter den Begriff fallen.
Damit ergibt sich eine brauchbare Kurzform:
Eigener Serverraum für den Eigenbedarf: grundsätzlich kein Rechenzentrumsdienst. Spezielle IT-Betriebsumgebung als Leistung für andere: sehr wahrscheinlich genauer zu prüfen.
Die fünf Bausteine der Definition
1. Es muss ein Dienst sein
Wer ausschließlich das eigene Rechenzentrum für die eigene IT betreibt, bietet damit noch keinen Rechenzentrumsdienst an. Es braucht eine Leistung für andere – etwa Kunden, Konzernunternehmen oder sonstige Nutzer.
Bei Konzernrechenzentren wird es interessanter: Betreibt eine eigene Servicegesellschaft das Rechenzentrum und stellt anderen Konzerngesellschaften die Leistung vertraglich oder tatsächlich bereit, sollte man nicht einfach „ist doch alles intern“ rufen. Dann erbringt eine juristische Person möglicherweise sehr wohl einen Dienst für andere juristische Personen.
2. Es braucht spezielle Strukturen
Ein beliebiges Büro, Lager oder Kellergeschoss wird nicht allein durch einen Serverschrank zum Rechenzentrum. Die Strukturen müssen gerade für die zentrale Unterbringung, Verbindung und den Betrieb der Technik bestimmt und ausgerüstet sein.
Das heißt nicht, dass jedes Rechenzentrum eine Kathedrale aus Beton mit fünf Meter hohen Zäunen sein muss. Auch ein kleinerer Standort kann speziell für diesen Zweck gebaut und betrieben sein. Die Definition enthält keine Mindestzahl von Racks und keine Mindestfläche.
3. IT- und Netzausrüstung wird zentral untergebracht, verbunden und betrieben
Es geht um die technische Betriebsumgebung für Server, Speicher, Netzwerkkomponenten und vergleichbare Systeme. Das kann eigene Technik des Anbieters oder Technik des Kunden sein. Gerade bei Colocation stellt der Kunde häufig die IT-Geräte, während der Anbieter den sicheren und versorgten Betriebsort liefert.
4. Datenspeicherung, Datenverarbeitung oder Datentransport werden ermöglicht
Die untergebrachte Technik dient nicht dekorativen Zwecken. Sie speichert oder verarbeitet Daten oder transportiert sie über Netze. Der Rechenzentrumsanbieter muss die Anwendungen darauf nicht selbst bedienen. Er stellt die Umgebung bereit, in der diese Leistungen technisch möglich sind.
5. Stromversorgung und Umgebungskontrolle gehören zum Bild
Die Legaldefinition nennt ausdrücklich Leistungsverteilung und Umgebungskontrolle. Gemeint sind nicht nur Steckdosen und ein Fenster, das man bei Hitze öffnen kann. Typische Themen sind Stromverteilung, USV, Notstrom, Kühlung, Temperatur, Feuchtigkeit, Brandfrüherkennung, Löschung, Zutritt und Überwachung.
Erwägungsgrund 29 der Durchführungsverordnung (EU) 2024/2690 nennt für Rechenzentren besonders anschaulich Brandabschnitte, Sensoren für Temperatur und Feuchtigkeit, Brandmelde- und Löschanlagen, Notstrom sowie angemessene, kontinuierliche und redundante Klimatisierung.
Der Tischventilator aus dem Baumarkt ist technisch betrachtet zwar eine Form der Umgebungskontrolle. Er dürfte bei der Gesamtwürdigung trotzdem keinen bleibenden Eindruck hinterlassen.
Rechenzentrum, Colocation, Hosting oder Cloud?
Diese Begriffe werden im Vertrieb gern gemeinsam in einen großen digitalen Suppentopf geworfen. Rechtlich und technisch lohnt sich die Trennung.
|
Angebot oder Situation |
RZ-Tendenz |
Warum? |
|---|---|---|
|
Colocation mit Racks, Strom, Kühlung, Netzanbindung und Zutrittskontrolle |
deutlich |
Der Anbieter stellt die spezielle IT-Betriebsumgebung bereit |
|
Housing einzelner Kundengeräte in professioneller RZ-Infrastruktur |
wahrscheinlich |
Auch einzelne Flächen oder Racks können Teil eines Rechenzentrumsdienstes sein |
|
Vermietung eines normalen Lagerraums ohne besondere IT-Infrastruktur |
eher nicht |
Spezielle Strukturen, Leistungsverteilung und Umgebungskontrolle fehlen |
|
Eigenes Rechenzentrum nur für die eigene Gesellschaft |
grundsätzlich nicht |
Erwägungsgrund 35 nimmt interne Rechenzentren für eigene Zwecke aus |
|
Konzern-Servicegesellschaft betreibt das RZ für mehrere Gesellschaften |
genauer prüfen |
Zwischen verschiedenen juristischen Personen kann ein Dienst erbracht werden |
|
Managed Hosting mit Betrieb der Kundensysteme |
möglicherweise mehrere Rollen |
Rechenzentrumsdienst und Managed Service können zusammentreffen |
|
IaaS- oder SaaS-Plattform im eigenen Rechenzentrum |
möglicherweise mehrere Rollen |
Rechenzentrum und Cloud-Dienst sind unterschiedliche Leistungen |
|
Unternehmen mietet nur Rackfläche bei einem fremden RZ |
nicht deshalb Anbieter |
Es ist zunächst Kunde des Rechenzentrumsdienstes |
Colocation ist nicht bloß Immobilienvermietung
Bei Colocation oder Housing wird gern argumentiert, man vermiete eben Fläche. Tatsächlich bekommt der Kunde regelmäßig ein ganzes Leistungsbündel: gesicherte Räume, Strom, Kühlung, Netzanschlüsse, Brandschutz, Zutrittsprozesse und Betriebsüberwachung.
Je vollständiger dieses Bündel ist, desto weniger überzeugt die Beschreibung „Wir sind nur der Vermieter“. Ein Mietvertrag als Dokument ändert nicht automatisch die tatsächliche Art der Leistung.
Rechenzentrum und Cloud sind nicht dasselbe
Ein Rechenzentrumsdienst stellt die physische und technische Betriebsumgebung bereit. Ein Cloud-Computing-Dienst ermöglicht auf Abruf den Fernzugang zu einem skalierbaren und elastischen Pool gemeinsam nutzbarer Rechenressourcen.
Ein Unternehmen kann beides anbieten. Es kann aber auch nur eines von beidem tun. Ein Colocation-Anbieter ist nicht allein deshalb Cloud-Anbieter. Ein Cloud-Anbieter kann sämtliche Hardware in fremden Rechenzentren betreiben lassen und selbst keinen Rechenzentrumsdienst anbieten.
Spielt die Unternehmensgröße eine Rolle?
Ja. Rechenzentrumsdiensteanbieter werden nicht allein wegen der Tätigkeit unabhängig von ihrer Größe erfasst.
Nach Artikel 2 Absatz 1 der NIS-2-Richtlinie – Richtlinie (EU) 2022/2555 greift der reguläre Anwendungsbereich bei Einrichtungen der erfassten Art, die mindestens als mittlere Unternehmen gelten oder die Schwellen dafür überschreiten. Vereinfacht:
- Kleinstunternehmen: weniger als 10 Beschäftigte und höchstens 2 Millionen Euro Jahresumsatz oder Bilanzsumme; im Regelfall nicht allein wegen des Rechenzentrumsdienstes erfasst.
- Kleine Unternehmen: weniger als 50 Beschäftigte und höchstens 10 Millionen Euro Jahresumsatz oder Bilanzsumme; im Regelfall ebenfalls nicht allein wegen des Rechenzentrumsdienstes erfasst.
- Mittlere Unternehmen: weniger als 250 Beschäftigte und höchstens 50 Millionen Euro Jahresumsatz oder höchstens 43 Millionen Euro Bilanzsumme; als Rechenzentrumsdiensteanbieter grundsätzlich im Anwendungsbereich.
Rechenzentrumsanbieter, die die Schwellen eines mittleren Unternehmens überschreiten, gelten nach Artikel 3 Absatz 1 Buchstabe a der NIS-2-Richtlinie – Richtlinie (EU) 2022/2555 grundsätzlich als wesentliche Einrichtungen. Mittlere Anbieter gelten nach Artikel 3 Absatz 2 grundsätzlich als wichtige Einrichtungen.
Die Unternehmensgruppe zählt mit
Partner- und verbundene Unternehmen sind bei der KMU-Berechnung grundsätzlich einzubeziehen. Die kleine Betriebsgesellschaft mit wenigen Beschäftigten kann größenrechtlich also deutlich größer sein, wenn sie Teil einer Unternehmensgruppe ist.
Sonderfälle bleiben möglich
Artikel 2 Absatz 2 der NIS-2-Richtlinie – Richtlinie (EU) 2022/2555 enthält größenunabhängige Sonderfälle, beispielsweise bei besonderer Kritikalität, erheblichen Auswirkungen auf öffentliche Sicherheit oder Gesundheit, systemischen Risiken oder einer Einstufung als kritische Einrichtung. „Wir sind klein“ ist deshalb ein wichtiger Filter – aber keine vollständige rechtliche Prüfung.
Was verlangt die EU 2024/2690 von Rechenzentrumsanbietern?
Die Durchführungsverordnung (EU) 2024/2690 konkretisiert die technischen und methodischen Anforderungen an das Cybersicherheits-Risikomanagement. Ihr Anhang behandelt unter anderem Governance, Risiken, Vorfälle, Business Continuity, Lieferketten, Beschaffung und Entwicklung, Wirksamkeitsprüfung, Awareness, Kryptografie, Personal, Zugriffe, Assets sowie physische Sicherheit.
Für Rechenzentren ist die letzte Rubrik naturgemäß kein dekorativer Anhang. Ein sauberer Cyberprozess hilft wenig, wenn jemand durch die offenstehende Hintertür zum Rack spaziert oder die Kühlung mangels Wartung ausfällt.
Praktisch gehören deshalb unter anderem auf den Tisch:
- ein belastbares Risikomanagement, das physische, technische und organisatorische Risiken gemeinsam betrachtet;
- vollständiges Asset Management einschließlich Strom, Kühlung, Brandtechnik, Gebäudeleittechnik und Netzverbindungen;
- klare Zutrittszonen, Berechtigungen, Besucher- und Dienstleisterprozesse;
- Redundanz, Wiederanlauf und ein erprobtes Business Continuity Management;
- Logging und Monitoring nicht nur für Server, sondern auch für Zutritt, Strom, Klima und relevante Gebäudetechnik;
- eine belastbare Lieferantensteuerung für Energie, Wartung, Sicherheit, Carrier und Gebäudetechnik sowie
- ein funktionierendes Informationssicherheitsvorfall-Management.
Die technische Umsetzungsleitlinie der ENISA ist nicht rechtsverbindlich, bietet aber Erläuterungen und Beispiele möglicher Nachweise.
Wann ist ein RZ-Sicherheitsvorfall erheblich?
Artikel 8 der Durchführungsverordnung (EU) 2024/2690 enthält vier spezielle Kriterien. Ein Sicherheitsvorfall gilt als erheblich, wenn mindestens eines davon erfüllt ist:
- Ein Rechenzentrumsdienst eines vom Anbieter betriebenen Rechenzentrums ist vollständig nicht verfügbar.
- Die Verfügbarkeit eines solchen Rechenzentrumsdienstes ist länger als eine Stunde eingeschränkt.
- Integrität, Vertraulichkeit oder Authentizität der im Zusammenhang mit dem Rechenzentrumsdienst gespeicherten, übermittelten oder verarbeiteten Daten sind infolge einer mutmaßlich böswilligen Handlung beeinträchtigt.
- Der physische Zugang zu einem vom Anbieter betriebenen Rechenzentrum ist beeinträchtigt.
Der erste Punkt ist bemerkenswert: Im speziellen RZ-Kriterium steht keine Mindestdauer. Beim zweiten Punkt steht keine Mindestzahl betroffener Nutzer. Und beim vierten Punkt geht es ausdrücklich um den physischen Zugang – ein Thema, das bei anderen Anbietergruppen nicht in derselben Form auftaucht.
Hinzu kommen die horizontalen Kriterien aus Artikel 3 und die Zusammenrechnung wiederholter Vorfälle nach Artikel 4 der Durchführungsverordnung (EU) 2024/2690. Ein Anbieter muss daher vor dem Vorfall festlegen, wie er vollständige und eingeschränkte Nichtverfügbarkeit erkennt und wie eine Beeinträchtigung des physischen Zugangs bewertet und eskaliert wird.
„Wir schauen mal, ob sich ein Kunde beschwert“ ist kein Messkonzept. Bei Strom, Klima oder Zutritt könnte das Kundenfeedback außerdem bemerkenswert spät eintreffen.
Hilft ISO 27001 bei der Umsetzung?
Ein wirksames ISO 27001-Managementsystem ist ein starkes Fundament. Risikomanagement, Lieferanten, Business Continuity, Zutrittsschutz, Überwachung, Asset Management, Vorfallmanagement und kontinuierliche Verbesserung passen sehr gut zu den Anforderungen. Erwägungsgrund 3 der Durchführungsverordnung (EU) 2024/2690 nennt ISO/IEC 27001 und ISO/IEC 27002 ausdrücklich als fachliche Grundlage.
Das Zertifikat beantwortet aber nicht automatisch, ob Ihr Angebot rechtlich ein Rechenzentrumsdienst ist. Es ersetzt weder die speziellen Vorfallskriterien noch die Meldepflichten. Außerdem muss der Rechenzentrumsbetrieb mit seinen Standorten, Anlagen, Betriebsprozessen und Abhängigkeiten tatsächlich im Scope des ISMS liegen.
Ein Zertifikat für „Erbringung kaufmännischer Verwaltungsleistungen“ wird nicht plötzlich zum Rechenzentrumsnachweis, nur weil im Keller zufällig ein Notstromaggregat brummt.
So prüfen Sie Ihre RZ-Eigenschaft praktisch
- Beschreiben Sie die Leistung je juristischer Person – nicht nur die Marke oder Unternehmensgruppe.
- Klären Sie, wem die Flächen und Anlagen gehören und wer sie betreibt.
- Prüfen Sie, ob Sie spezielle Strukturen für IT- und Netzausrüstung bereitstellen.
- Erfassen Sie Stromverteilung, Kühlung, Umgebungskontrolle, Netzanbindung und physische Schutzleistungen.
- Prüfen Sie, ob die Leistung ausschließlich dem eigenen Unternehmen dient oder anderen bereitgestellt wird.
- Trennen Sie Rechenzentrumsdienst, Colocation, Hosting, Cloud und Managed Service.
- Berechnen Sie die Unternehmensgröße einschließlich Partner- und verbundener Unternehmen.
- Prüfen Sie Sonderfälle, nationale Zuständigkeit und Registrierungspflichten.
- Gleichen Sie Prozesse und Nachweise mit den Anforderungen und Vorfallskriterien ab.
Interesse geweckt?
Dieser Artikel gehört zu unserer Serie über die Durchführungsverordnung (EU) 2024/2690. Den Überblick über alle elf Anbietergruppen finden Sie in unserem Hub zur EU-Durchführungsverordnung 2024/2690. Die direkte Nachbarfrage – wann aus bereitgestellten Rechenressourcen ein Cloud-Dienst wird – beantwortet unser Artikel über Cloud-Computing-Diensteanbieter.
Sie möchten das Thema in Ihrem Unternehmen sauber und pragmatisch angehen? Sprechen Sie mit uns.
Kleiner juristischer Beipackzettel: Dieser Artikel ist keine Rechtsberatung und keine verbindliche Einstufung Ihres Unternehmens. Wir leiten die Einordnung aus den genannten Rechtsakten und verfügbaren Behördenhinweisen ab. Gesetze, Auslegung und Verwaltungspraxis können sich ändern – und die zuständigen Stellen rufen uns erfahrungsgemäß nicht an, wenn sie das tun. Lassen Sie Grenzfälle deshalb rechtlich prüfen.
Häufig gestellte Fragen
Was ist ein Rechenzentrumsdienst nach NIS-2?
Ein Dienst, der spezielle Strukturen für die zentrale Unterbringung, Verbindung und den Betrieb von IT- und Netzausrüstung bereitstellt. Dazu gehören auch Anlagen für Leistungsverteilung und Umgebungskontrolle.
Ist ein eigener Serverraum ein Rechenzentrumsdienst?
Grundsätzlich nicht, wenn er dem Unternehmen gehört und ausschließlich für dessen eigene Zwecke betrieben wird. Wird die Leistung anderen juristischen Personen bereitgestellt, muss genauer geprüft werden.
Ist Colocation ein Rechenzentrumsdienst?
Sehr häufig spricht viel dafür: Der Anbieter stellt typischerweise speziell ausgerüstete Flächen, Strom, Kühlung, Netzanbindung, Zutrittsschutz und Betriebsüberwachung bereit. Entscheidend bleibt die konkrete Leistung.
Fallen kleine Rechenzentrumsanbieter unter NIS-2?
Im Regelfall greift die Tätigkeit erst ab mittlerer Unternehmensgröße. Partner- und verbundene Unternehmen sowie größenunabhängige Sonderfälle können jedoch zu einem anderen Ergebnis führen.
Wann ist ein Vorfall im Rechenzentrum nach EU 2024/2690 erheblich?
Unter anderem bei vollständiger Nichtverfügbarkeit, mehr als einer Stunde eingeschränkter Verfügbarkeit, bestimmten böswilligen Datenbeeinträchtigungen oder beeinträchtigtem physischen Zugang zum betriebenen Rechenzentrum.
Reicht ein ISO 27001-Zertifikat für Rechenzentrumsanbieter aus?
Nein. Ein ISMS ist eine starke Grundlage, ersetzt aber weder die rechtliche Einordnung noch spezielle Vorfallskriterien und Meldepflichten. Der Rechenzentrumsbetrieb muss zudem tatsächlich im Scope des ISMS liegen.
Dieser Artikel gehört zum Thema NIS-2 — erfahren Sie mehr über die Zertifizierung.