
Die KI hat Ihr ISMS fertig. Jetzt muss es nur noch jemand umsetzen.

Von Joachim Reinke
Gründer & Geschäftsführer
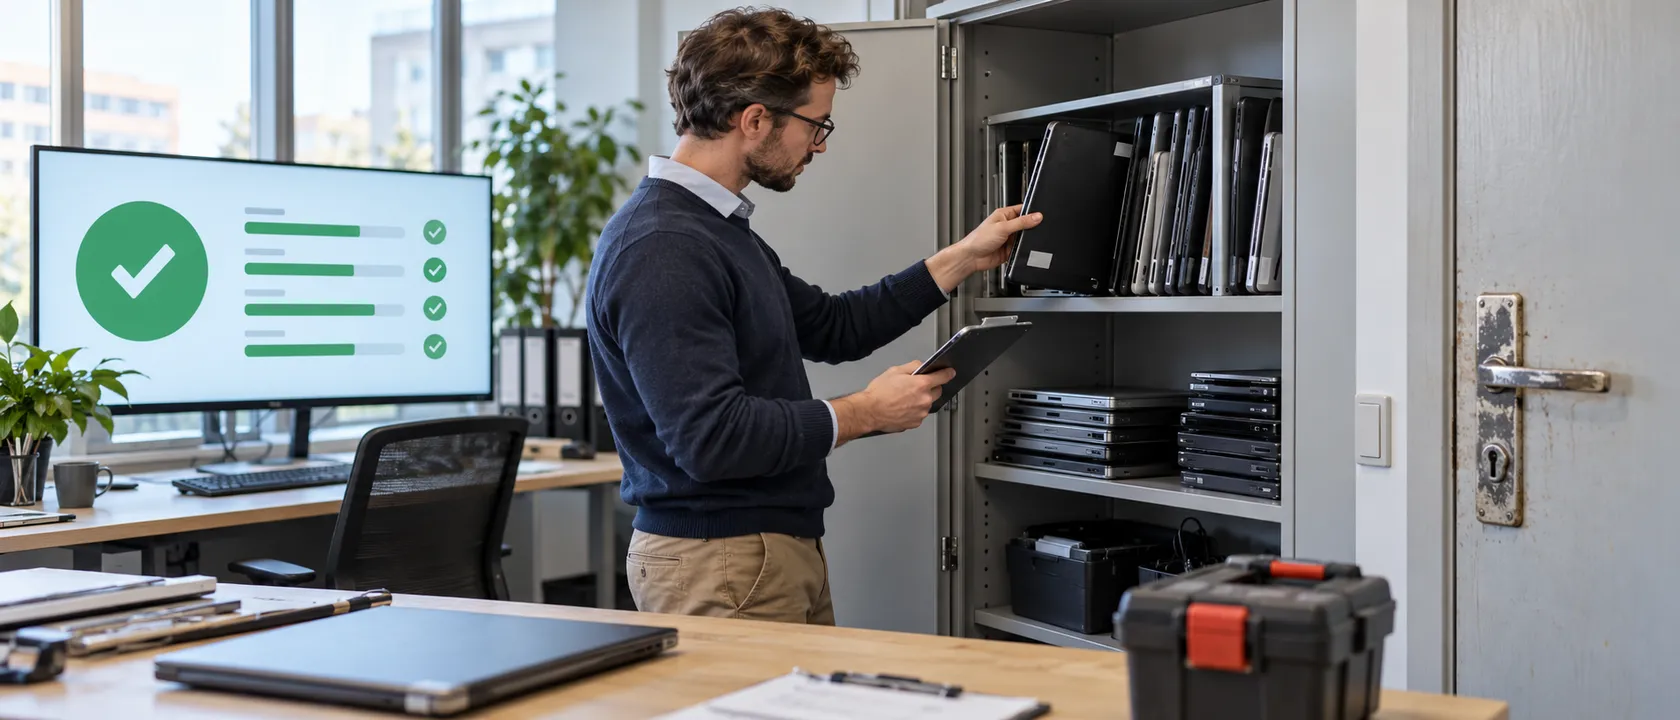
Eine künstliche Intelligenz (KI) hat geliefert:
- Asset-Management-Prozess: fertig;
- Richtlinie zur Zugriffskontrolle: fertig;
- Backup-Konzept: fertig;
- Regelung zur physischen Sicherheit: fertig;
- Verpflichtungserklärung für Mitarbeiter: fertig.
Das Projektboard leuchtet grün. Das Informationssicherheitsmanagementsystem (ISMS) sieht auf dem Bildschirm bemerkenswert vollständig aus.
Nur hat weiterhin niemand die Laptops im Schrank gezählt. Das Mobile Device Management ist nicht eingerichtet. Am Virtual Private Network fehlt die Mehrfaktor-Authentifizierung. Ob sich das Backup wiederherstellen lässt, weiß niemand. Die Schließanlage im Hintereingang ist noch immer marode. Und die Verpflichtungserklärungen liegen ohne Unterschriften im Entwurfsordner.
Die KI hat hervorragend beschrieben, was das Unternehmen tun müsste. Getan hat es noch niemand.
Die kurze Antwort
Sie können eine ISO 27001-Einführung mit KI deutlich beschleunigen. KI kann Informationen sortieren, Fragen vorbereiten, Dokumente entwerfen, vorhandene Texte vergleichen, Maßnahmen vorschlagen und aus einem Haufen Rohmaterial eine brauchbare Struktur bauen.
Sie kann Ihr Unternehmen aber nicht stellvertretend betreiben.
Ein ISMS besteht nicht nur aus Beschreibungen. Jemand muss die tatsächliche Situation ermitteln, Entscheidungen treffen, Budget bereitstellen, technische und organisatorische Maßnahmen umsetzen, Menschen erreichen und anschließend prüfen, ob das Ganze funktioniert.
Unser Grundlagenartikel erklärt bereits, warum eine KI-Software allein kein fertiges ISMS erzeugt. Hier gehen wir einen Schritt weiter und schauen uns die Arbeit an, die nach dem letzten Prompt noch immer auf Ihrem Schreibtisch liegt.
Beschreiben, analysieren, entscheiden und tun sind vier verschiedene Dinge
Die Verwechslung beginnt häufig bei einem sehr überzeugend formulierten Ergebnis. Wenn die KI einen vollständigen Prozess beschreibt, wirkt es, als sei der Prozess schon vorhanden. Wenn sie eine Maßnahme empfiehlt, klingt es, als sei die Maßnahme beinahe umgesetzt.
Tatsächlich liegen dazwischen mehrere Arbeitsarten:
|
Arbeitsart |
Was die KI beitragen kann |
Was das Unternehmen leisten muss |
|---|---|---|
|
Beschreiben |
Richtlinien, Prozesse und Checklisten entwerfen |
Prüfen, ob die Beschreibung zur Realität passt |
|
Analysieren |
Informationen vergleichen, Lücken und Optionen vorschlagen |
Vollständige und richtige Ausgangsdaten liefern |
|
Entscheiden |
Entscheidungsvorlagen und Folgen darstellen |
Prioritäten, Budget, Risiko und Verantwortung übernehmen |
|
Umsetzen und nachweisen |
Arbeitsschritte, Tests und Nachweise vorbereiten |
Maßnahmen real durchführen und Ergebnisse prüfen |
Ein sprachlich fertiger Prozess ist damit zunächst ein Vorschlag für eine Arbeitsweise. Er wird erst dann zum Bestandteil Ihres ISMS, wenn die zuständigen Menschen ihn freigegeben haben, ihn kennen und danach handeln.
Genau deshalb ist auch ein gekaufter oder generierter ISO 27001-Dokumentensatz noch kein fertiges Managementsystem.
Die KI kriecht nicht durch Ihren Schrank und zählt Laptops
Beginnen wir beim Inventar.
Eine KI kann Ihnen eine hervorragende Struktur für ein Assetinventar bauen. Sie schlägt Felder für Eigentümer, Standort, Kritikalität, Betriebssystem, Verschlüsselung und Lebenszyklus vor. Wenn Sie ihr bereits vollständige Daten geben, kann sie Dubletten finden, Kategorien vereinheitlichen und Auffälligkeiten markieren.
Was sie ohne angebundene Datenquellen nicht weiß: Im Schrank hinter dem Besprechungsraum liegen drei alte Notebooks. Eines gehört angeblich einem ehemaligen Mitarbeiter. Auf einem zweiten klebt ein Zettel mit einem lokalen Administratorkennwort. Beim dritten ist nicht mehr klar, ob sich darauf noch Kundendaten befinden.
Jemand muss den Schrank öffnen. Jemand muss die Geräte identifizieren, einschalten, zuordnen und entscheiden, was mit ihnen geschieht.
Dasselbe gilt für Aktenschränke, USB-Datenträger, Netzwerkkomponenten, Mobiltelefone, Cloud-Dienste und Software, die ein Fachbereich irgendwann mit der Firmenkreditkarte bestellt hat. KI verarbeitet Realität, die ihr zugänglich gemacht wird. Sie ersetzt nicht automatisch die Bestandsaufnahme dieser Realität.
Wie man Werte sinnvoll erfasst, erklären wir ausführlicher im Beitrag Asset Management: Welche Systeme und Werte müssen ins Inventar?.
Technische Maßnahmen installieren sich nicht durch eine Richtlinie
Die KI kann eine technisch plausibel klingende Sicherheitsrichtlinie schreiben. Danach beginnt allerdings die Arbeit der IT.
Zum Beispiel muss jemand:
- ein Mobile Device Management (MDM) auswählen, konfigurieren und die Endgeräte tatsächlich einschreiben;
- Backups einrichten und deren Wiederherstellung testen;
- Firewallregeln ändern und anschließend prüfen, ob die benötigten Verbindungen weiterhin funktionieren;
- eine Mehrfaktor-Authentifizierung (MFA) am Virtual Private Network (VPN) aktivieren;
- Protokollierung und Überwachung technisch einschalten;
- Updates verteilen und fehlgeschlagene Installationen nachverfolgen;
- Berechtigungen korrigieren und veraltete Konten entfernen;
- Netze segmentieren und die vorgesehenen Übergänge testen.
Die KI kann bei jeder dieser Tätigkeiten helfen. Sie kann Konfigurationsvorschläge erzeugen, ein Skript erklären, eine Testcheckliste schreiben oder Fehlermeldungen einordnen. Das ist wertvoll.
Sie drückt aber nicht automatisch auf den richtigen Knopf im richtigen Produktivsystem. Und selbst wenn ein Administrator einen KI-Vorschlag übernimmt, muss er wissen, ob dieser Vorschlag zur vorhandenen Architektur, zu den Geschäftsanforderungen und zum akzeptierten Risiko passt.
Ein Backup-Konzept ist dafür ein schönes Beispiel. Die KI kann schreiben, dass Backups regelmäßig, geschützt und getestet werden sollen. Offen bleiben trotzdem ganz reale Entscheidungen:
- Welche Systeme und Daten werden gesichert?
- Wie häufig läuft welches Backup?
- Wie viele Retentions werden benötigt?
- Welche Wiederherstellungszeit muss erreicht werden?
- Liegt die Sicherung beim bestehenden Hoster oder bei einem zweiten Anbieter?
- Wer schließt dort den Vertrag und richtet die Konten ein?
- Wer führt den ersten Wiederherstellungstest durch?
Die Antworten hängen nicht in der Luft. Sie ergeben sich aus Geschäftsanforderungen, Risiken, technischen Möglichkeiten und Budget. Unser Artikel zum Backup-Management zeigt, warum eine laufende Sicherung allein noch keine belastbare Wiederherstellungsfähigkeit beweist.
Auch die Schließanlage liest Ihre Zutrittsrichtlinie nicht
Bei physischen Maßnahmen wird die Grenze besonders sichtbar.
Eine KI kann eine perfekte Regelung für Sicherheitsbereiche, Zutrittsrechte und Besucher verfassen. Die alte Tür am Hintereingang schließt deshalb noch lange nicht zuverlässig.
Jemand muss:
- die defekte oder ungeeignete Schließanlage erkennen, beanstanden und ersetzen lassen;
- Angebote einholen und Budget freigeben;
- mit Vermieter, Hausmeister und Fachfirma Termine koordinieren;
- Bewegungsmelder oder Alarmierung beschaffen und installieren lassen;
- abschließbare Schränke bereitstellen;
- Besucher tatsächlich registrieren und begleiten;
- vertrauliche Papierunterlagen aus offen zugänglichen Regalen entfernen;
- alte Datenträger dann auch jetzt endlich mal wirklich vernichten.
Solche Aufgaben verschwinden leicht aus einem digital geführten ISMS-Projekt. Die Richtlinie ist freigegeben, also erhält das Arbeitspaket einen grünen Haken. Die physische Welt hat von diesem Haken nur leider noch nichts erfahren.
Die passende Kontrollfrage lautet deshalb nicht: „Haben wir eine Regelung zur physischen Sicherheit?“
Sondern: „Welche konkrete Veränderung ist in unseren Räumen dadurch eingetreten?“
Mitarbeiter werden nicht durch eine generierte E-Mail verpflichtet
Viele organisatorische Maßnahmen benötigen echte Kommunikation und hartnäckige Nachverfolgung.
Die KI kann eine Verpflichtungserklärung formulieren. Sie kann sogar die Begleitmail schreiben und eine Tabelle für den Rücklauf vorbereiten. Danach muss jemand die Erklärung an alle betroffenen Mitarbeiter aushändigen, Rückfragen beantworten, Unterschriften einsammeln, fehlenden Rückläufen nachgehen und die Nachweise sicher ablegen.
Dasselbe gilt für Schulungen. Eine Präsentation ist schnell erzeugt. Damit sind die Mitarbeiter noch nicht geschult. Und selbst eine vollständig durchgeführte Schulung beweist noch nicht automatisch, dass alle das Thema verstanden haben und im Alltag richtig handeln.
Hinzu kommen Gespräche, in denen Regeln überhaupt erst verhandelbar und praktikabel werden. Der Einkauf muss wissen, wann er die Informationssicherheit einbindet. HR braucht einen funktionierenden Eintritts- und Austrittsprozess. Fachbereiche müssen verstehen, was sie bei Sicherheitsereignissen tun sollen. Führungskräfte müssen die Regeln durchsetzen, auch wenn es gerade unbequem ist.
Ein ISMS wird nicht dadurch verbindlich, dass seine Texte freundlich und professionell klingen. Es wird verbindlich, wenn Menschen ihre Aufgaben kennen, Verantwortung übernehmen und das Unternehmen auf ausbleibende Umsetzung reagiert. Deshalb braucht eine ISO 27001-Einführung ein Projektteam aus den tatsächlich betroffenen Bereichen – nicht nur einen besonders fleißigen Textgenerator.
Entscheidungen lassen sich vorbereiten, aber nicht wegprompten
KI kann Entscheidungsoptionen übersichtlich gegenüberstellen. Sie kann Risiken strukturieren, Argumente sammeln und Konsequenzen beschreiben. Die Entscheidung selbst bleibt beim Unternehmen.
Das betrifft unter anderem:
- den Anwendungsbereich des ISMS;
- die Bewertung von Risiken;
- die Auswahl und Priorisierung von Maßnahmen;
- die Freigabe von Geld, Zeit und Personal;
- die Akzeptanz verbleibender Risiken;
- Ausnahmen von Sicherheitsregeln;
- die Frage, wie viel Ausfallzeit oder Datenverlust tragbar ist.
Wer diese Entscheidungen einer KI zuschreibt, löst kein Verantwortungsproblem. Er versteckt es nur sprachlich.
„Die KI hat empfohlen, das Risiko zu akzeptieren“ ist keine Risikofreigabe. „Die KI hält wöchentliche Backups für ausreichend“ beantwortet nicht, ob Ihr Unternehmen im Ernstfall sechs Tage Arbeit verlieren darf. Und „Das Tool hat diese Maßnahme als nicht anwendbar markiert“ ist keine belastbare Begründung für die Erklärung zur Anwendbarkeit.
Auch beim Outsourcing bleibt dieser Grundsatz bestehen: Verantwortung lässt sich nicht einfach aus dem Unternehmen hinausdelegieren. An eine KI ebenso wenig.
Nachweise entstehen erst durch tatsächliche Durchführung
Ein Auditor möchte nicht nur sehen, was Sie tun wollen. Er verfolgt, was Sie tatsächlich getan haben und ob es funktioniert hat.
Eine KI kann eine Vorlage für einen Wiederherstellungstest erstellen. Der Nachweis entsteht erst, wenn jemand eine Sicherung auswählt, Daten zurückspielt, Zeit und Ergebnis dokumentiert und auf Probleme reagiert.
Sie kann eine Prüfcheckliste für Berechtigungen schreiben. Der Nachweis entsteht erst, wenn ein verantwortlicher Vorgesetzter die realen Zugriffe prüft, unpassende Rechte entfernen lässt und die Erledigung kontrolliert.
Sie kann eine Teilnehmerliste vorbereiten. Der Nachweis entsteht erst durch die durchgeführte Schulung – und der Wirksamkeitsnachweis möglicherweise erst durch Fragen, Übungen oder beobachtetes Verhalten.
Darum ist auch ISO 27001-Software kaufen und im Audit zeigen keine besonders überzeugende Abkürzung. Das Werkzeug kann Informationen verwalten. Es führt die dahinterliegende Arbeit nicht automatisch aus.
Aber KI-Agenten können doch Systeme bedienen
Ja. Diese Grenze ist nicht für alle Zeiten in Beton gegossen.
Ein entsprechend integrierter KI-Agent kann über Schnittstellen Tickets anlegen, Konfigurationen verändern, Konten sperren oder Geräteinformationen auslesen. Mit genügend Berechtigungen könnte er tatsächlich einen Teil der technischen Umsetzung übernehmen.
Damit verschwindet die Verantwortung aber nicht. Im Gegenteil: Nun müssen Sie zusätzlich klären:
- Wer autorisiert welche Änderungen?
- Welche privilegierten Zugänge erhält der Agent?
- Wer sagt ihm, was er konkret einrichten soll?
- Soll das Backup täglich oder wöchentlich laufen?
- Wie viele Aufbewahrungsstände sollen gespeichert werden?
- Soll die Sicherung zu Hoster 1 oder Hoster 2?
- Wer bewertet die Anbieter, schließt den Vertrag und richtet die Konten ein?
- Wie werden Fehler, Seiteneffekte und Fehlkonfigurationen erkannt?
- Wer prüft das Ergebnis und trägt die Verantwortung?
Ein autonomer Agent ist damit keine magische Auflösung des Problems. Er ist ein weiteres leistungsfähiges System, dessen Einsatz entschieden, abgesichert, überwacht und nachvollziehbar gemacht werden muss.
So wird aus KI-Unterstützung echte Umsetzung
KI ist besonders nützlich, wenn ihre Ergebnisse nicht als Abschluss, sondern als Arbeitsgrundlage behandelt werden.
Ergänzen Sie deshalb jeden KI-generierten Vorschlag um fünf Felder:
|
Feld |
Leitfrage |
|---|---|
|
Verantwortlicher |
Wer setzt das real um? |
|
Entscheidung |
Wer genehmigt Vorgehen und Ressourcen? |
|
Termin |
Bis wann ist die Umsetzung abgeschlossen? |
|
Nachweis |
Woran ist die Durchführung erkennbar? |
|
Wirksamkeit |
Woran erkennen wir, dass die Maßnahme funktioniert? |
So wird aus „MDM einführen“ ein steuerbares Arbeitspaket. So wird aus „Backups regelmäßig testen“ ein tatsächlicher Test mit Verantwortlichem und Ergebnis. Und so wird aus „Mitarbeiter verpflichten“ ein Prozess, an dessen Ende nicht nur ein schönes PDF, sondern ein vollständiger Rücklauf steht.
Interesse geweckt?
Sie möchten KI bei Ihrer ISO 27001-Einführung sinnvoll einsetzen, ohne einen hervorragend formulierten Dokumentenstapel mit einem funktionierenden ISMS zu verwechseln? Sprechen Sie mit uns.
Wir helfen Ihnen, KI dort einzusetzen, wo sie Arbeit beschleunigt – und gleichzeitig sichtbar zu machen, welche Entscheidungen, Umsetzungen und Nachweise weiterhin im Unternehmen erledigt werden müssen. Wie weit Werkzeuge dabei tragen und wo ihre Grenzen liegen, lesen Sie außerdem in unserem Beitrag Brauchen Sie für ISO 27001 eine spezielle Software?.
Häufig gestellte Fragen
Kann man ISO 27001 vollständig mit KI umsetzen?
Nein. KI kann Analyse, Strukturierung, Dokumentation und Vorbereitung erheblich unterstützen. Reale Bestandsaufnahmen, Managemententscheidungen, technische und physische Maßnahmen, Mitarbeiterkommunikation sowie die Prüfung der Wirksamkeit müssen jedoch durch das Unternehmen oder beauftragte Menschen und Systeme tatsächlich erfolgen.
Welche Aufgaben kann KI bei einer ISO 27001-Einführung sinnvoll übernehmen?
KI kann beispielsweise Fragenkataloge vorbereiten, vorhandene Dokumente strukturieren, Entwürfe formulieren, Informationen zusammenfassen, mögliche Risiken und Maßnahmen vorschlagen sowie Checklisten und Testabläufe erstellen. Ihre Ergebnisse müssen fachlich und auf den Unternehmenskontext bezogen geprüft werden.
Warum reicht ein KI-generierter Dokumentensatz nicht aus?
Dokumente beschreiben, wie gearbeitet werden soll. Ein ISMS verlangt zusätzlich, dass Verantwortlichkeiten festgelegt, Maßnahmen umgesetzt, Prozesse betrieben und deren Wirksamkeit bewertet werden. Ein generierter Text weist diese tatsächliche Durchführung nicht nach.
Kann ein KI-Agent technische Sicherheitsmaßnahmen selbst umsetzen?
Ein technisch integrierter KI-Agent kann mit passenden Schnittstellen und Berechtigungen bestimmte Änderungen automatisiert ausführen. Das Unternehmen muss trotzdem Ziele, Grenzen, Freigaben, Zugänge, Kontrollen und Verantwortlichkeiten festlegen und anschließend das Ergebnis prüfen.
Welche Nachweise kann KI nicht einfach erzeugen?
KI kann Nachweisvorlagen erstellen, aber keine tatsächlich durchgeführte Tätigkeit herbeizaubern. Belastbare Nachweise entstehen etwa durch reale Inventuren, Konfigurationsänderungen, abgeschlossene Tickets, unterschriebene Erklärungen, durchgeführte Tests, Schulungen und dokumentierte Wirksamkeitskontrollen.
Woran erkennt man, dass eine KI-Maßnahmenliste wirklich umgesetzt wird?
Jede Maßnahme sollte mindestens einen Verantwortlichen, eine Entscheidung, einen Termin, einen Umsetzungsnachweis und eine geplante Wirksamkeitsprüfung besitzen. Fehlen diese Angaben, handelt es sich häufig eher um eine Wunschliste als um gesteuerte Umsetzung.
Dieser Artikel gehört zum Thema ISO 27001 Zertifizierung — erfahren Sie mehr über die Zertifizierung.