
Blog
Aktuelle Artikel, Tipps und Best Practices rund um ISO-Zertifizierung und Informationssicherheit — hier nach Datum sortiert. Wenn Sie zu einer bestimmten Frage lesen wollen, führt Sie die Themenübersicht schneller ans Ziel.
Ausgelagerte Entwicklung: So kaufen Sie Software sicher ein
Sichere Software beginnt schon beim Einkauf. Wir zeigen, welche Sicherheitsanforderungen Sie bei Standardsoftware, Individualentwicklung und Customizing vorab klären sollten.
Informationssicherheitsbeauftragter: Aufgaben und Anforderungen
Was macht ein Informationssicherheitsbeauftragter – und verlangt ISO 27001 diese Rolle überhaupt? Wir erklären Aufgaben, Befugnisse und typische Missverständnisse.
ISO 27001 PDF Download: Die Norm herunterladen
Ein ISO 27001 PDF gleich hier auf der Seite zum Download? Geht das? Wir erklären das mal ein bisschen.
ISO 27001 „Controls“: Was damit wirklich gemeint ist
Im Dunkreis der ISO 27001 hört man immer wieder von „Kontrollen“ (Englisch: Controls). Aber Controls sind keine Kontrollen! Fallen Sie nicht darauf herein. Hier die Erklärung.
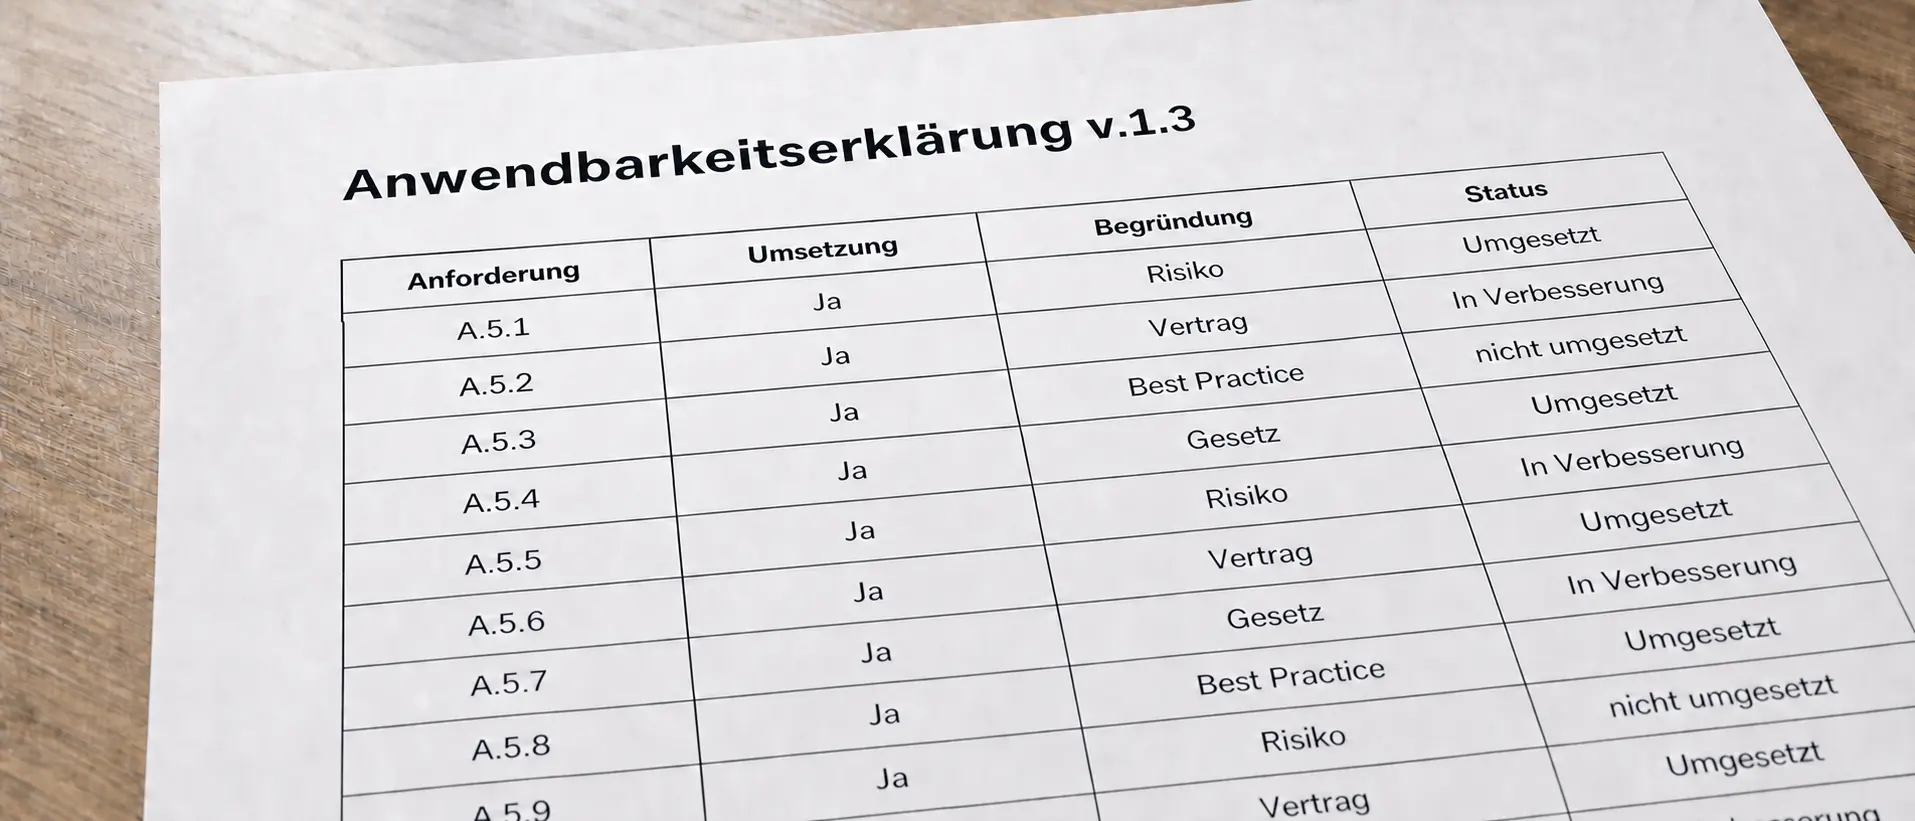
Statement of Applicability: Was gehört in die Anwendbarkeitserklärung?
Das Statement of Applicability – auf Deutsch Anwendbarkeitserklärung und kurz SoA – ist ein Pflichtdokument nach ISO 27001. Wir erklären, was hineingehört und worauf Auditoren achten.
ISO 27001 Richtlinien: Welche Sie wirklich brauchen
Die ISO 27001 verlang „Richtlinien“ für Informationssicherheit – wir erklären, was darunter zu verstehen ist.
ISO 27001 Software: Brauchen Sie ein spezielles Tool?
Benötigt man für die Umsetzung eines ISO 27001 ISMS wirklich Spezialsoftware? Und wenn ja, dann welche? Oder kommt man mit dem eigenen „Fuhrpark“ aus? Wir klären das einmal für Sie.
GRC-Software: Wann sie sinnvoll ist und wann nicht
GRC-Software kann Risiken, Maßnahmen, Nachweise und Audits zusammenführen – sie ersetzt aber kein durchdachtes ISMS. Wir zeigen, wann sich ein solches Tool lohnt.
Informationssicherheitsleitlinie erstellen: Vom weißen Blatt zum brauchbaren Text
Logo austauschen, Unternehmensnamen einsetzen, fertig? So entsteht keine Informationssicherheitsleitlinie, sondern Normlyrik mit Briefkopf. Diese Anleitung führt vom weißen Blatt zum brauchbaren Text.