
Blog
Aktuelle Artikel, Tipps und Best Practices rund um ISO-Zertifizierung und Informationssicherheit — hier nach Datum sortiert. Wenn Sie zu einer bestimmten Frage lesen wollen, führt Sie die Themenübersicht schneller ans Ziel.
ISO 27001: Was muss die Geschäftsführung wirklich tun?
Die Treppe wird von oben gefegt: Wenn die Geschäftsführung das ISMS selbst als lästige Bürokratie behandelt, wird es auch im übrigen Unternehmen niemand ernst nehmen. Was Abschnitt 5.1 der ISO 27001 deshalb von der obersten Leitung verlangt.
ISO 27001 Förderung: Welche Zuschüsse gibt es?
Eine ISO 27001-Zertifizierung kostet Geld. Doch Beratung, Gap-Analyse und technische Sicherheitsmaßnahmen können förderfähig sein. Wir zeigen, welche Zuschüsse infrage kommen – und weshalb Sie vor der Beauftragung prüfen müssen.
ISO 27001 Prozesse planen und steuern: Was verlangt Anforderung 8.1?
Abschnitt 8.1 verlangt, dass sicherheitsrelevante Prozesse geplant, umgesetzt und gesteuert werden. Aber welche Prozesse sind gemeint – und wann müssen sie aufgeschrieben werden?
ISO 27001 Dokumentenlenkung: Was verlangt Abschnitt 7.5?
Drei Dateien heißen „final“, zwei Richtlinien sind freigegeben und niemand weiß, welche gilt? Abschnitt 7.5 der ISO 27001 verlangt eine Dokumentenlenkung, die genau dieses Chaos verhindert.
ISO 27001 Kompetenz: Was verlangt Abschnitt 7.2?
Abschnitt 7.2 verlangt mehr als Schulungslisten. Unternehmen müssen benötigte Kompetenzen bestimmen, Lücken schließen, die Wirksamkeit prüfen und geeignete Nachweise aufbewahren.
ISO 27001-Zertifizierung nicht bestanden: Was passiert jetzt?
Eine Nichtkonformität bedeutet nicht automatisch, dass Ihr ISO 27001-Audit gescheitert ist. Wir erklären, was jetzt zu tun ist, welche Fristen gelten und wann ein Nachaudit nötig wird.
ISO 27001 Gap-Analyse: Wissen, wo Sie wirklich stehen
Eine ISO 27001 Gap-Analyse zeigt, welche Anforderungen Sie bereits erfüllen, wo noch Lücken bestehen und wie reif Ihre Arbeitsweise wirklich ist. So entsteht aus einem diffusen Zertifizierungswunsch ein belastbarer Plan.
CRA und ISO 27001 im Vergleich: Reicht das Zertifikat?
CRA und ISO 27001 überschneiden sich bei sicherer Entwicklung und Schwachstellenmanagement. Trotzdem macht ein zertifiziertes ISMS noch kein CRA-konformes Produkt. Wir zeigen, was bereits vorhanden ist und welche Produktpflichten hinzukommen.
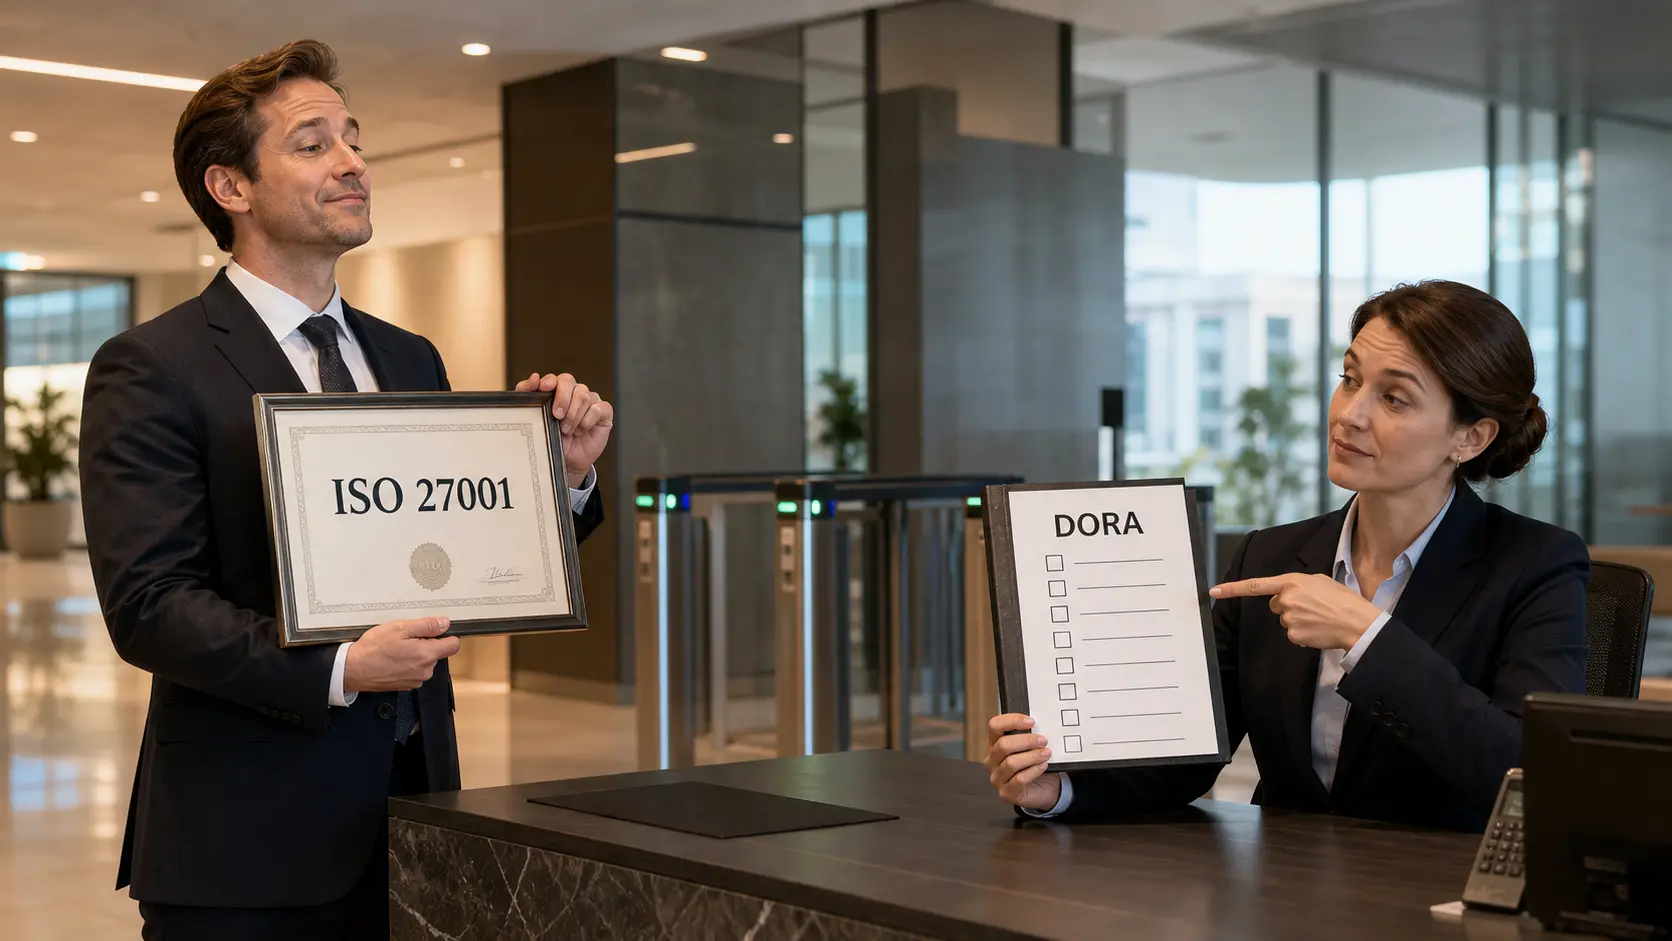
DORA und ISO 27001 im Vergleich: Reicht das Zertifikat?
DORA und ISO 27001 haben viele Gemeinsamkeiten. Trotzdem ersetzt ein ISO 27001-Zertifikat die gesetzlichen DORA-Pflichten nicht. Wir zeigen, was bereits abgedeckt ist, welche Lücken bleiben und wie DORA tatsächlich geprüft wird.