
Blog
Aktuelle Artikel, Tipps und Best Practices rund um ISO-Zertifizierung und Informationssicherheit — hier nach Datum sortiert. Wenn Sie zu einer bestimmten Frage lesen wollen, führt Sie die Themenübersicht schneller ans Ziel.
Geld rein, Zertifikat raus? Was Ihnen kein ISO-27001-Berater abnehmen kann
Ein ISO 27001-Berater kann Struktur schaffen, Dokumente vorbereiten und viel Arbeit abnehmen. Entscheiden, umsetzen und das ISMS leben muss das Unternehmen jedoch selbst. Wir zeigen, welche Eigenleistung wirklich erforderlich ist.
ISO 27001 Managementbewertung: Was verlangt Abschnitt 9.3?
Die Managementbewertung ist Pflicht nach ISO 27001. Wir erklären, was die Geschäftsleitung bewerten muss, welche Ergebnisse erwartet werden und wie ein auditfester Management Review gelingt.
ISO 27001 Internes Audit: Was verlangt die Norm – und wer darf es durchführen?
Das Interne Audit ist Pflicht auf dem Weg zur ISO-27001-Zertifizierung. Wir erklären, was geprüft wird, welche Kompetenz Auditoren brauchen und worauf der Zertifizierungsauditor achtet.
ISO 27001 schnell für eine Ausschreibung: Warum ein gekauftes Zertifikat gefährlich ist
ISO 27001 schnell für eine Ausschreibung beschaffen? Warum ungeeignete Zertifikate zum Ausschluss führen können und welche rechtlichen Risiken drohen.
ISO-27001-Software kaufen und im Audit zeigen: Fertig?
ISMS Software kaufen und im Audit vorzeigen? Warum das nicht reicht, welche Risiken durch Lock-in und Zusatzkosten entstehen und wann sich eine ISMS-Software wirklich lohnt.
ISMS fertig kaufen: Kann ein Anbieter Ihnen die ganze Arbeit abnehmen?
Ein ISMS fertig kaufen? Warum das nicht funktioniert und welche Arbeit ein Anbieter tatsächlich übernehmen kann.
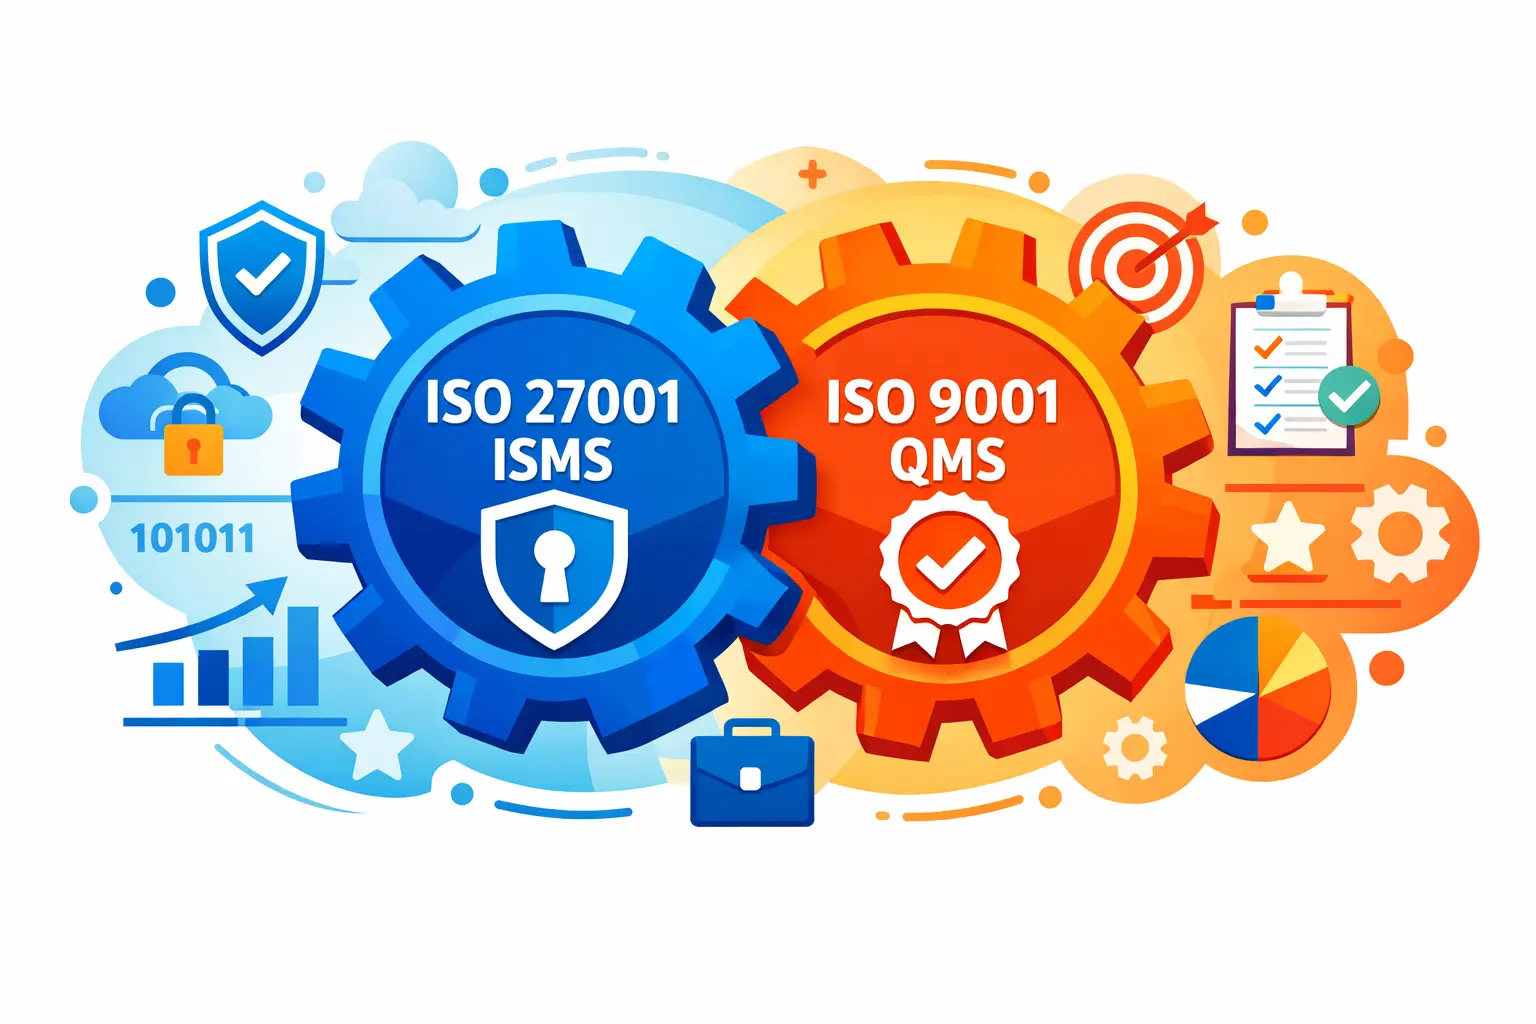
ISO 27001 ISMS mit bestehendem ISO 9001 QMS integrieren
ISO 27001 ISMS mit ISO 9001 QMS integrieren: Was gemeinsam ist, wo Sie trennen sollten und warum das Audit effizient wird.
ISO 27001: Kommunikation sauber regeln
Kommunikation im ISMS nach ISO 27001 praktisch regeln: Anlass, Inhalt, Zeitpunkt, Empfänger, Verantwortliche und Rückkanal statt riesiger Kommunikationsmatrix.
ISO 27001: Rollen – Verantwortlichkeiten und Befugnisse klar regeln
Rollen, Verantwortlichkeiten und Befugnisse im ISMS so regeln, dass Aufgaben nicht nur verteilt werden, sondern Entscheidungen, Eskalationen und Berichtswege funktionieren.