
Zertifizierung & Audit
Zwischen „wir fangen an" und dem Zertifikat liegen ein internes Audit, zwei Auditstufen und der Umgang mit Abweichungen. Der Ablauf ist standardisiert; die Überraschungen stecken in den Details.
Die Beiträge begleiten diesen Weg: Vorbereitung, Ablauf der beiden Stufen, was ein Auditor sehen darf, was eine Abweichung bedeutet — und woran Sie einen seriösen Zertifizierer von einem unseriösen unterscheiden.
Weg zum Zertifikat
Der Ablauf von der ersten Bestandsaufnahme bis zum Zertifikat — und was danach kommt.
- ISO 27001 Gap-Analyse: Wissen, wo Sie wirklich stehen Eine ISO 27001 Gap-Analyse zeigt, welche Anforderungen Sie bereits erfüllen, wo noch Lücken bestehen und wie reif Ihre Arbeitsweise wirklich ist. So entsteht aus einem diffusen Zertifizierungswunsch ein belastbarer Plan.
- ISO 27001 Zertifizierung: der Weg zum Zertifikat Der Ablauf einer ISO 27001 Zertifizierung und ihrer Aufrechterhaltung ist nicht ganz einfach zu verstehen. Wir haben den Ablauf in diesem Artikel einmal für Sie beschrieben.
- ISO 27001 im Schnellverfahren? Abkürzungen sind teuer ISO 27001 lässt sich zügig aufbauen – aber nicht durch Weglassen der tragenden Teile. Wir zeigen, wo Vereinfachung sinnvoll ist und welche Abkürzungen später teuer werden.
- 7 Schritte zum ISO 27001-Zertifikat: So gehen Sie sinnvoll vor Sie haben gerade festgestellt, dass Sie um eine ISO 27001-Zertifizierung nicht länger drum herum kommen? Hier die wichtigsten 7 Schritte zum ISO 27001-Zertifikat: So geht’s Zu Anfang herrscht Unsicherheit – keine Sorge, das ist normal! Üblicherweise „stolpern“ Sie über die ISO 27001 aus einem von drei Gründen: Ihr Auftraggeber kündigt Ihnen an, dass er „demnächst […]
Internes Audit
Wer es durchführen darf, wie es abläuft und wie Sie Fragen stellen, die etwas zutage fördern.
- Darf der ISB das Interne Audit nach ISO 27001 durchführen? Darf der eigene ISB das Interne Audit durchführen? Ja – aber nicht, wenn er dabei hauptsächlich seine eigene Arbeit bewertet. Wir erklären, wie Unternehmen den Interessenkonflikt praktisch lösen.
- ISO 27001: Auditprogramm, Auditplan und Audit – der Unterschied Auditprogramm, Auditplan und Audit werden ständig verwechselt. Dieser Praxisartikel erklärt den Unterschied – mit einer Rocktournee, einem Konzert und einer ziemlich konkreten Setlist.
- ISO 27001: Ein Internes Audit richtig durchführen und dokumentieren Was gehört in ein Internes Audit und seinen Auditbericht? Dieser Praxisartikel zeigt, wie Sie Auditkriterien, Nachweise, Feststellungen und Bewertungen so dokumentieren, dass ein Dritter daraus tatsächlich schlau wird.
- ISO 27001 Internes Audit: Was verlangt die Norm – und wer darf es durchführen? Das Interne Audit ist Pflicht auf dem Weg zur ISO-27001-Zertifizierung. Wir erklären, was geprüft wird, welche Kompetenz Auditoren brauchen und worauf der Zertifizierungsauditor achtet.
Zertifizierungsaudit & Abweichungen
Stufe 1 und Stufe 2, was ein Auditor sehen darf und wie Sie mit Abweichungen umgehen.
- Der ISO 27001-Auditor liegt falsch – was nun? Auch Auditoren können sich irren. Dieser Praxisleitfaden zeigt, wann eine Nichtkonformität belastbar ist, wie Sie sachlich widersprechen und wann Sie die Zertifizierungsstelle einschalten sollten.
- Was darf ein ISO 27001-Zertifizierungsauditor sehen? Welche Unterlagen darf ein ISO 27001-Zertifizierungsauditor sehen? Dieser Praxisleitfaden erklärt Zugangsrechte, Grenzen und den sicheren Umgang mit vertraulichen Nachweisen.
- ISO 27001: So behandeln Sie Abweichungen richtig Im Audit wurde eine Abweichung festgestellt – und jetzt? Dieser Artikel zeigt praxisnah, wie Sie Nichtkonformitäten mit Korrektur, Ursachenanalyse, passender Korrekturmaßnahme und Wirksamkeitsprüfung wirklich sauber bearbeiten.
- ISO 27001-Zertifizierung nicht bestanden: Was passiert jetzt? Eine Nichtkonformität bedeutet nicht automatisch, dass Ihr ISO 27001-Audit gescheitert ist. Wir erklären, was jetzt zu tun ist, welche Fristen gelten und wann ein Nachaudit nötig wird.
- Abweichung im ISO 27001-Audit: Was ist eine Nichtkonformität? Rund um ISO 27001-Zertifizierungen hört man häufig von sogenannten „Abweichungen“. In diesem Artikel haben wir mal erklärt, was das überhaupt ist. Viel Spaß!
- ISO 27001 Zertifizierungsaudit: So laufen Stage 1 und Stage 2 ab So ein erstes Zertifizierungsaudit haben die wenigsten bereits einmal mitgemacht. Wir gehen Schritt für Schritt mit Ihnen zusammen durch, was Sie erwartet und wie sie am besten agieren. Mehr dazu in unserem Artikel.
Zertifizierer & Seriosität
Woran Sie einen seriösen Zertifizierer erkennen — und warum ein gekauftes Zertifikat nichts wert ist.
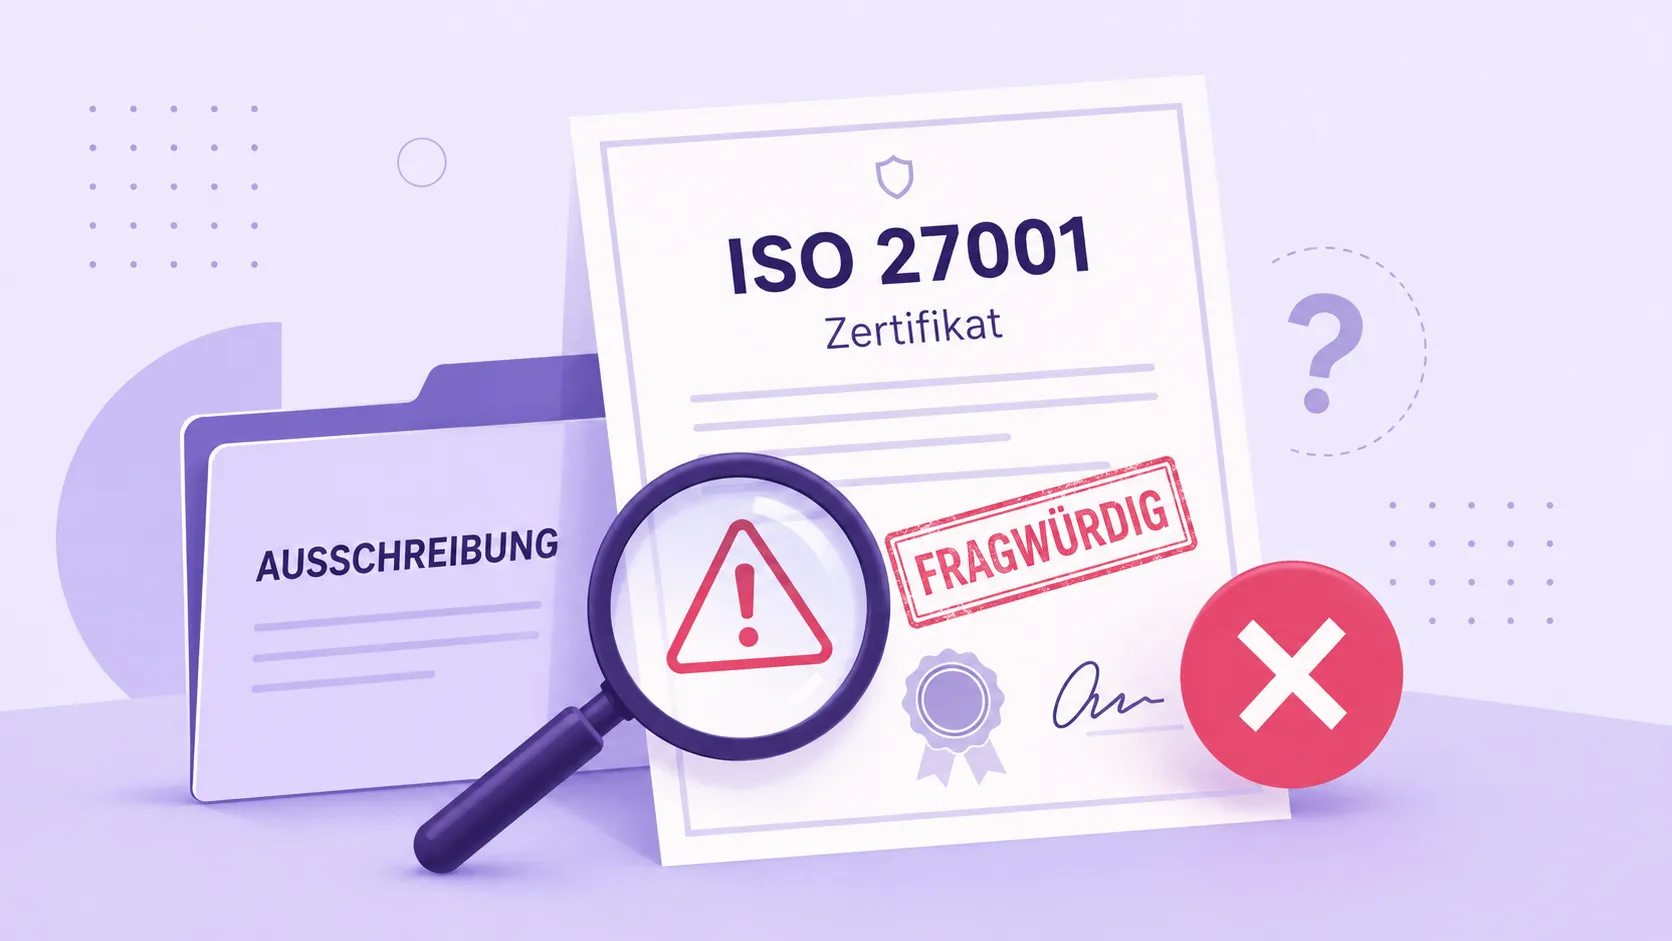
- Fake Zertifizierer erkennen: 5 Warnzeichen bei ISO 27001 Es kam raus: Ca. 500 ISO 27001-Zertifikate und SOC2-Reports sind komplett gefälscht. Was kann man als Unternehmen dagegen tun, in diese Falle zu laufen?
- ISO 27001 – Dokumentensatz und fertig! Wir erhalten häufig die Frage „Können wir von Ihnen einfach Ihren ISO 27001 Dokumentensatz kaufen? Den müssen wir im Audit doch nur vorzeigen und sind fertig.“ Warum das ein (ziemlich teurer) Irrglaube ist, erläutern wir in diesem Blog. Viel Spaß!
- ISO 27001 Zertifikat kaufen? Warum das nicht seriös funktioniert Wir bekommen häufig und ganz „off the record“ die Frage, ob man so ein ISO 27001 Zertifikat nicht irgendwo im weit entfernten Ausland für günstiges Geld „bekommen“ kann. Grund genug, dem Thema mal einen Artikel zu widmen.
- ISO 27001: Berater oder Zertifizierer – beides geht nicht Bezüglich der beiden Rollen „Zertifizierer“ und „Berater“ gibt es häufig Missverständnisse: was macht der eine, was macht der andere? Darf ein Zertifizierer beraten? Darf ein Berater zertifizieren? Mehr dazu in diesem Artikel.
Sie wollen das nicht nur lesen, sondern umsetzen?
Die Beiträge hier erklären das Thema. Wie eine Zusammenarbeit aussieht, steht auf der Seite zu ISO 27001 Zertifizierung.
ISO 27001 Zertifizierung ansehenWo steht Ihr Unternehmen?
Die Gap-Analyse zeigt in wenigen Minuten, welche Anforderungen Sie schon erfüllen und wo noch Arbeit liegt.