
Blog
Aktuelle Artikel, Tipps und Best Practices rund um ISO-Zertifizierung und Informationssicherheit — hier nach Datum sortiert. Wenn Sie zu einer bestimmten Frage lesen wollen, führt Sie die Themenübersicht schneller ans Ziel.
C5 für SaaS-Anbieter: Bin ich überhaupt ein Cloudanbieter?
Sie entwickeln Software, betreiben sie für Kunden und nutzen darunter AWS, Azure oder ein Rechenzentrum? Dann sind Sie sehr wahrscheinlich nicht nur Hersteller, sondern Cloudanbieter. Wir zeigen, woran Sie das erkennen und was daraus für C5 folgt.
ISO 27001 vorhanden – wie groß ist die Lücke zu C5 wirklich?
Ein vorhandenes ISMS nimmt einem C5-Projekt viel Arbeit ab. Trotzdem bleiben dienstbezogener Scope, technische Detailkontrollen, Cloud-Lieferkette und eine deutlich konkretere Nachweisführung. Wir zeigen, wo die echte Lücke liegt.
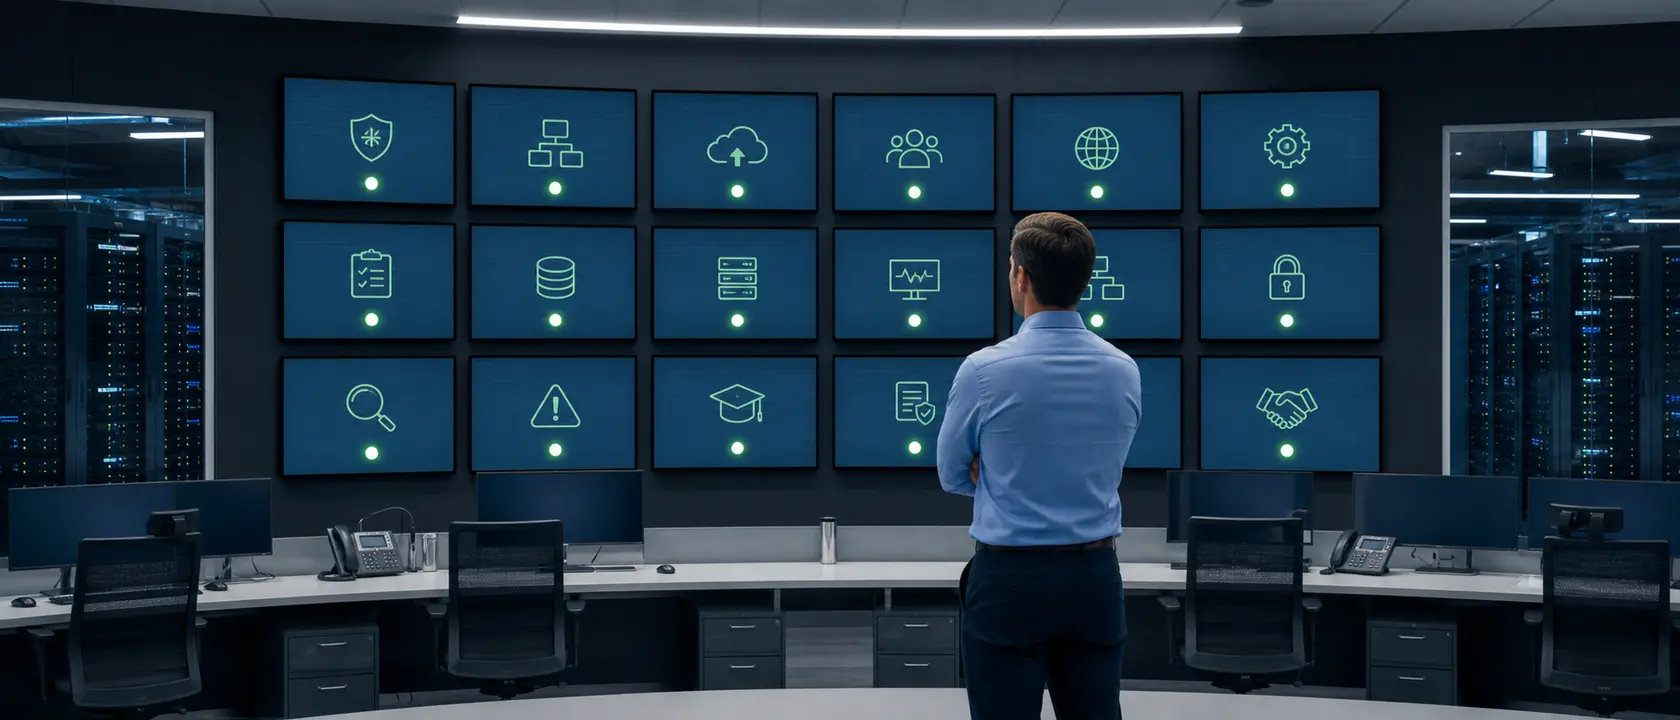
C5-Kriterien praktisch erklärt: Was fordert der Kriterienkatalog?
C5:2026 verteilt die Sicherheit eines Cloud-Dienstes auf 17 Kriterienbereiche. Wir übersetzen den Katalog in fünf praktische Arbeitspakete – von Organisation und Betrieb bis zu Lieferanten, Vorfällen und Produktsicherheit.
Die korrespondierenden Kriterien für Kunden: C5 endet nicht beim Cloudanbieter
Ein C5-Bericht prüft die Kontrollen des Cloud-Anbieters – nicht automatisch die des Kunden. Korrespondierende Kundenkontrollen zeigen, welche Sicherheitsaufgaben auf Ihrer Seite verbleiben und wie beide Teile zusammenwirken.
Der C5-Scope: Was wird eigentlich testiert?
Ein C5-Testat gilt nicht automatisch für das ganze Unternehmen, alle Produkte und sämtliche Standorte. Entscheidend ist, welcher Cloud-Dienst mit welchen Systemgrenzen, Kriterien, Subdienstleistern und Kundenkontrollen tatsächlich beschrieben und geprüft wurde.
C5: Wie bekommt man ein C5-Testat?
Ein C5-Testat kann man nicht beim BSI bestellen. Zuerst braucht der Cloud-Dienst ein belastbares Kontrollsystem, dann prüft ein unabhängiger Prüfer Beschreibung, Kontrollen und Nachweise. So läuft das Projekt praktisch ab.
C5 Typ 1 oder Typ 2: Was ist der Unterschied?
Typ 1 zeigt, ob die Kontrollen zu einem Stichtag vernünftig eingerichtet sind. Typ 2 prüft zusätzlich, ob sie über Monate wirksam funktioniert haben. Wir erklären den Unterschied ohne Wirtschaftsprüfernebel.
C5-Pflicht: Braucht Ihr Unternehmen ein C5-Testat?
Nicht jedes Unternehmen im Gesundheitswesen braucht automatisch ein C5-Testat. Entscheidend sind Auftraggeber, Daten, Dienst und technische Umsetzung. Wir zerlegen § 393 SGB V in verständliche Prüffragen.
ISO 27001-Audit vorbereiten: Mit Auditindex statt Blackout
Gute Auditvorbereitung ist kein Schummeln. Ein Auditindex verbindet Anforderungen mit Ansprechpartnern, Vorgaben und echten Nachweisen – und verhindert den großen Blackout im Zertifizierungsaudit.